Cyber Security là một trong những nền tảng quan trọng giúp doanh nghiệp bảo vệ hệ thống, ứng dụng, thiết bị, dữ liệu và danh tính trước các mối đe dọa trong môi trường số. Khi hạ tầng CNTT ngày càng mở rộng từ Network, Endpoint đến Cloud và các ứng dụng kết nối qua API, phạm vi bảo mật cũng trở nên toàn diện hơn.
Vậy Cyber Security là gì? Có những loại hình an ninh mạng nào phổ biến hiện nay và doanh nghiệp nên triển khai ra sao? Cùng tìm hiểu chi tiết trong bài viết dưới đây.
Cyber Security là gì?
Cyber Security là tập hợp các công nghệ, quy trình và biện pháp được sử dụng để bảo vệ hệ thống, mạng, ứng dụng, thiết bị, dữ liệu và danh tính người dùng trước các mối đe dọa trong môi trường số.
Phạm vi của Cyber Security không chỉ giới hạn ở việc bảo vệ hệ thống mạng. Khi doanh nghiệp ngày càng sử dụng Cloud, ứng dụng SaaS, thiết bị đầu cuối và làm việc từ xa, các điểm có thể bị tấn công cũng mở rộng theo. Một sự cố có thể bắt nguồn từ tài khoản bị đánh cắp, thiết bị nhiễm mã độc, lỗ hổng ứng dụng, cấu hình Cloud không an toàn hoặc dữ liệu bị truy cập trái phép.
Cyber Security hướng đến việc bảo vệ toàn bộ tài sản số và hoạt động của doanh nghiệp trước các rủi ro an ninh mạng.
- Hệ thống và hạ tầng CNTT: Server, network, thiết bị đầu cuối, Data Center và các tài nguyên Cloud.
- Ứng dụng và dịch vụ số: Website, phần mềm doanh nghiệp, API, hệ thống nội bộ và các dịch vụ trực tuyến.
- Dữ liệu: Dữ liệu khách hàng, tài chính, vận hành, thông tin nội bộ và các dữ liệu quan trọng khác.
- Danh tính và quyền truy cập: Tài khoản người dùng, tài khoản quản trị, tài khoản dịch vụ và quyền truy cập vào tài nguyên.
- Con người và hoạt động vận hành: Người dùng, nhân viên, quy trình và các hoạt động có thể ảnh hưởng đến an toàn thông tin.
Cyber Security khác Network Security như thế nào?
Network Security (an ninh mạng) là một lĩnh vực thuộc Cyber Security, tập trung chủ yếu vào việc bảo vệ network, thiết bị mạng và network traffic trước các truy cập hoặc hành vi trái phép.
Trong khi đó, Cyber Security có phạm vi rộng hơn, bao phủ toàn bộ môi trường số của doanh nghiệp. Có thể hình dung mối quan hệ này như sau:
|
Tiêu chí |
Cyber Security |
Network Security |
|
Phạm vi |
Toàn bộ môi trường số và tài sản công nghệ |
Chủ yếu tập trung vào hệ thống mạng |
|
Đối tượng bảo vệ |
Identity, Endpoint, Network, Application, Cloud, Data, người dùng… |
Network, thiết bị mạng và network traffic |
|
Mục tiêu |
Giảm thiểu các rủi ro và mối đe dọa an ninh mạng trên nhiều lớp |
Bảo vệ hạ tầng và lưu lượng mạng |
|
Một số công nghệ |
IAM, EDR, SIEM, WAF, Cloud Security, DLP, Firewall… |
Firewall, IDS/IPS, VPN, Network Segmentation… |
Với doanh nghiệp hiện đại, chiến lược Cyber Security cần được triển khai đồng bộ trên nhiều lớp thay vì chỉ tập trung bảo vệ network.
7 lĩnh vực quan trọng Cyber Security phổ biến hiện nay
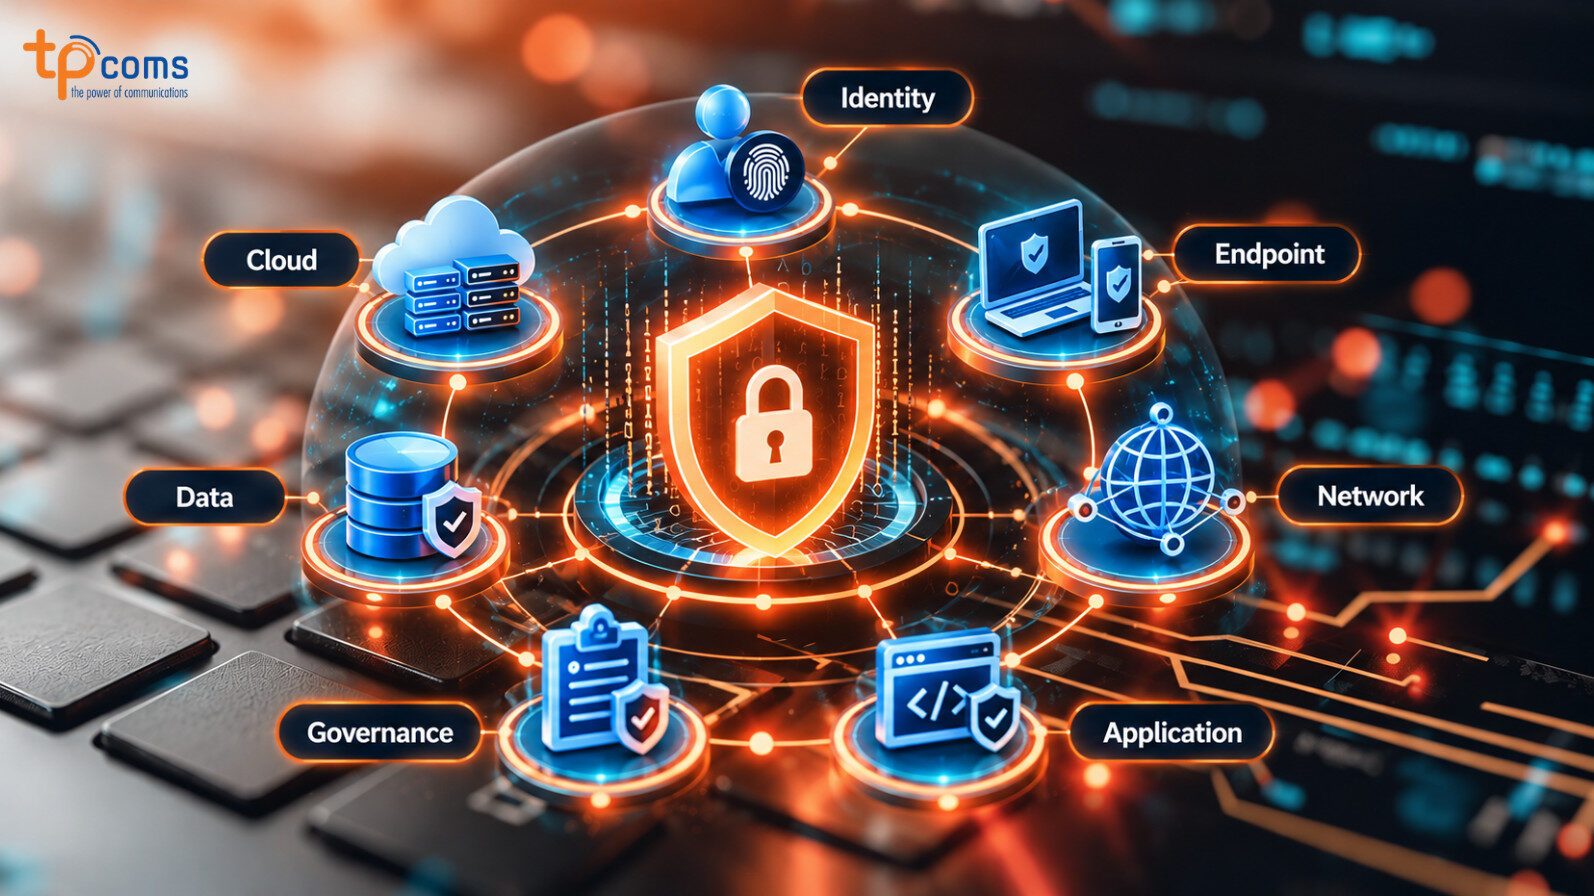
Cyber Security bao gồm nhiều lĩnh vực bảo mật khác nhau, mỗi lĩnh vực tập trung vào một lớp tài sản hoặc một nhóm rủi ro cụ thể. Dưới đây là 7 loại hình Cyber Security phổ biến hiện nay:
1. Network Security – an ninh mạng
Network Security là lớp bảo mật tập trung vào việc bảo vệ hạ tầng mạng, network traffic, kết nối và quyền truy cập vào network trước các hành vi truy cập trái phép hoặc hoạt động tấn công.
Phạm vi bảo vệ có thể bao gồm mạng nội bộ, kết nối Internet, kết nối giữa các chi nhánh, vùng DMZ, kết nối đến Data Center và các kết nối giữa hệ thống on-premises với Cloud.
Một số công nghệ thường được sử dụng trong Network Security gồm:
- Firewall: Kiểm soát và lọc lưu lượng dựa trên các chính sách bảo mật.
- IDS/IPS: Phát hiện và ngăn chặn các hành vi hoặc traffic có dấu hiệu tấn công.
- VPN: Thiết lập kết nối bảo mật giữa người dùng, chi nhánh hoặc hệ thống từ xa.
- Network Segmentation: Phân chia network thành các vùng riêng biệt để kiểm soát việc giao tiếp giữa các vùng.
- NAC (Network Access Control): Kiểm soát thiết bị và điều kiện trước khi cho phép truy cập network.
- Zero Trust Network Access (ZTNA): Kiểm soát quyền truy cập dựa trên danh tính, thiết bị, ngữ cảnh và chính sách thay vì mặc định tin cậy người dùng hoặc thiết bị trong network.
2. Endpoint Security – Bảo mật thiết bị đầu cuối
Endpoint Security tập trung bảo vệ các thiết bị đầu cuối được kết nối và sử dụng trong môi trường CNTT của doanh nghiệp. Đây có thể là PC, laptop, server, mobile device, virtual machine và một số workload có vai trò tương tự endpoint.
Các rủi ro có thể đến từ file độc hại, phishing, malware, phần mềm chưa được cập nhật hoặc hành vi thực thi bất thường.
Một số công nghệ phổ biến trong Endpoint Security gồm:
- Antivirus/NGAV (Next-Generation Antivirus): Phát hiện và ngăn chặn malware dựa trên chữ ký, hành vi và các kỹ thuật phân tích hiện đại.
- EDR (Endpoint Detection and Response): Thu thập và phân tích hoạt động trên endpoint để phát hiện hành vi bất thường, điều tra sự cố và hỗ trợ phản ứng.
- XDR (Extended Detection and Response): Mở rộng khả năng phát hiện và tương quan dữ liệu từ endpoint với các lớp khác như network, email, identity hoặc cloud.
- Endpoint Control: Kiểm soát ứng dụng, thiết bị, quyền thực thi và các hoạt động trên endpoint theo chính sách của doanh nghiệp.
- Device Hardening: Giảm bề mặt tấn công bằng cách tắt các dịch vụ không cần thiết, hạn chế quyền, cấu hình bảo mật và duy trì hệ điều hành, phần mềm ở trạng thái được cập nhật.
3. Application Security – Bảo mật ứng dụng
Application Security tập trung bảo vệ ứng dụng trong toàn bộ vòng đời phát triển, triển khai và vận hành, nhằm giảm thiểu các lỗ hổng và rủi ro bảo mật có thể ảnh hưởng đến ứng dụng.
Bảo mật ứng dụng không chỉ được thực hiện khi phần mềm đã đưa vào vận hành mà cần được tích hợp ngay từ quá trình phát triển. Một số biện pháp và công nghệ phổ biến gồm:
- Secure Coding: Áp dụng các nguyên tắc lập trình an toàn để giảm nguy cơ tạo ra lỗ hổng ngay từ giai đoạn phát triển.
- Vulnerability Testing: Kiểm tra và đánh giá lỗ hổng trong source code, ứng dụng và các thành phần phụ thuộc.
- WAF (Web Application Firewall): Giám sát và lọc HTTP/HTTPS traffic để bảo vệ ứng dụng Web trước các request độc hại.
- API Security: Bảo vệ API thông qua xác thực, phân quyền, kiểm soát traffic và phát hiện các hành vi bất thường.
- Application Monitoring: Theo dõi hoạt động và hiệu suất của ứng dụng để phát hiện các dấu hiệu bất thường.
- DevSecOps: Tích hợp các hoạt động bảo mật xuyên suốt quy trình phát triển và triển khai phần mềm.
4. Cloud Security – Bảo mật Cloud
Cloud Security tập trung bảo vệ hạ tầng, tài nguyên và workload được triển khai trong môi trường Cloud. Phạm vi bảo vệ có thể bao gồm VM, container, Kubernetes, Cloud Storage, Cloud Identity và các Cloud Workload.
Một số lớp kiểm soát thường được sử dụng trong Cloud Security gồm:
- IAM (Identity and Access Management): Kiểm soát danh tính, quyền truy cập và quyền thực hiện thao tác trên tài nguyên Cloud.
- MFA (Multi-Factor Authentication): Bổ sung lớp xác thực nhằm giảm rủi ro khi tài khoản bị lộ thông tin đăng nhập.
- Security Group: Kiểm soát traffic đến và đi của các tài nguyên Cloud dựa trên chính sách được cấu hình.
- Encryption: Mã hóa dữ liệu nhằm bảo vệ thông tin trong quá trình lưu trữ và truyền tải.
- CSPM/CNAPP: Hỗ trợ phát hiện cấu hình sai, rủi ro bảo mật và các vấn đề liên quan đến Cloud workload.
- Logging & Monitoring: Thu thập log và giám sát hoạt động để phát hiện hành vi bất thường hoặc sự cố bảo mật.
5. Data Security – Bảo mật dữ liệu
Data Security tập trung bảo vệ dữ liệu khỏi truy cập trái phép, rò rỉ, thay đổi hoặc mất mát trong toàn bộ vòng đời dữ liệu. Có thể phân loại dữ liệu theo ba trạng thái chính:
- Data at Rest: Dữ liệu đang được lưu trữ trên server, database, storage hoặc backup.
- Data in Transit: Dữ liệu đang được truyền giữa các hệ thống, thiết bị hoặc network.
- Data in Use: Dữ liệu đang được xử lý hoặc sử dụng bởi ứng dụng và người dùng.
Các biện pháp bảo vệ dữ liệu phổ biến gồm:
- Encryption: Mã hóa dữ liệu khi lưu trữ hoặc truyền tải.
- Access Control: Kiểm soát người dùng và hệ thống được phép truy cập dữ liệu.
- DLP (Data Loss Prevention): Phát hiện và kiểm soát hành vi làm thất thoát hoặc rò rỉ dữ liệu.
- Backup: Tạo bản sao dữ liệu để phục vụ khôi phục khi xảy ra sự cố.
- Data Classification: Phân loại dữ liệu theo mức độ quan trọng và độ nhạy cảm để áp dụng chính sách bảo vệ phù hợp.
- Key Management: Quản lý vòng đời và quyền sử dụng các khóa mã hóa.
- Immutable Backup: Duy trì bản backup không thể bị sửa đổi hoặc xóa trong thời gian được bảo vệ.
6. Identity Security – Bảo mật danh tính
Identity Security tập trung bảo vệ danh tính và quyền truy cập của người dùng, thiết bị, ứng dụng và các tài khoản dịch vụ trong hệ thống.
Các biện pháp phổ biến gồm:
- IAM (Identity and Access Management)
- MFA (Multi-Factor Authentication)
- SSO (Single Sign-On)
- Privileged Access Management (PAM)
- Role-Based Access Control (RBAC)
Mục tiêu là đảm bảo đúng người, đúng thiết bị, đúng quyền và đúng thời điểm được phép truy cập tài nguyên. Đây cũng là lớp bảo vệ quan trọng trước các tình huống như tài khoản bị đánh cắp hoặc attacker sử dụng credential hợp lệ để truy cập hệ thống.
7. Security Governance – Quản trị an ninh mạng
Security Governance tập trung xây dựng chính sách, quy trình, tiêu chuẩn và cơ chế quản lý rủi ro để định hướng cách doanh nghiệp tổ chức và vận hành hoạt động Cyber Security.
Nội dung thường bao gồm Security Policy, Risk Management, Compliance, Security Awareness và Incident Response, tạo khung quản lý cho toàn bộ hoạt động Cyber Security.
Nếu các lớp bảo mật như Network, Endpoint hay Application tập trung vào bảo vệ hệ thống và tài sản công nghệ, thì Security Governance tạo ra khung quản trị để các hoạt động bảo mật được triển khai thống nhất, có trách nhiệm và phù hợp với yêu cầu của doanh nghiệp.
Doanh nghiệp nên xây dựng chiến lược Cyber Security như thế nào?
Xây dựng chiến lược Cyber Security không chỉ là triển khai nhiều công cụ bảo mật, mà cần bắt đầu từ việc xác định tài sản quan trọng, đánh giá rủi ro và xây dựng các lớp bảo vệ phù hợp. Doanh nghiệp có thể triển khai theo các bước sau:
Xác định tài sản và mức độ rủi ro
Trước tiên, doanh nghiệp cần xác định các tài sản quan trọng cần được bảo vệ. Từ đó, đánh giá mức độ quan trọng, các mối đe dọa có thể xảy ra và mức độ ảnh hưởng để ưu tiên đầu tư bảo mật.
Xây dựng bảo mật nhiều lớp
Thay vì phụ thuộc vào một giải pháp duy nhất, doanh nghiệp nên xây dựng nhiều lớp bảo vệ, bao gồm Identity, Endpoint, Network, Application, Cloud và Data Security.
Mỗi lớp đảm nhiệm một vai trò khác nhau, giúp giảm khả năng một sự cố đơn lẻ ảnh hưởng đến toàn bộ hệ thống.
Kết hợp Security với Backup và Disaster Recovery
Security giúp giảm khả năng xảy ra và hạn chế tác động của cuộc tấn công, trong khi Backup và Disaster Recovery giúp doanh nghiệp duy trì khả năng phục hồi khi sự cố xảy ra.
Đặc biệt với ransomware, việc kết hợp các lớp bảo mật với Backup, Data Replication và Disaster Recovery giúp doanh nghiệp vừa giảm nguy cơ bị tấn công, vừa có phương án khôi phục khi dữ liệu hoặc hệ thống bị ảnh hưởng.
Giám sát và cải thiện liên tục
Cyber Security cần được giám sát và đánh giá thường xuyên thay vì triển khai một lần rồi duy trì cố định. Doanh nghiệp có thể kết hợp Monitoring, SIEM, SOC, Incident Response, Security Assessment và Vulnerability Management để phát hiện sớm vấn đề, xử lý sự cố và liên tục cải thiện mức độ bảo vệ.
Kết luận
Cyber Security bao gồm nhiều lớp bảo vệ khác nhau, từ Network, Endpoint, Application, Cloud, Data đến Identity và Governance. Mỗi loại hình đảm nhiệm một vai trò riêng nhưng cần được kết hợp để tạo thành hệ thống bảo mật toàn diện cho doanh nghiệp.
Bên cạnh các giải pháp phòng ngừa và phát hiện, doanh nghiệp cũng cần chú trọng giám sát, quản lý lỗ hổng, Backup và DR để tăng khả năng ứng phó và phục hồi khi sự cố an ninh mạng xảy ra. Xây dựng chiến lược Cyber Security phù hợp sẽ giúp doanh nghiệp chủ động hơn trong việc bảo vệ tài sản số và duy trì hoạt động kinh doanh.