Tấn công DDoS có thể khiến website chậm, gián đoạn hoặc mất khả năng phục vụ người dùng chỉ trong thời gian ngắn. Do đó, việc theo dõi các chỉ số vận hành và nhận biết những biểu hiện bất thường trong quá trình hoạt động là cần thiết để doanh nghiệp kịp thời đánh giá nguy cơ và có phương án ứng phó phù hợp. Vậy đâu là những dấu hiệu tấn công DDoS cần lưu ý ngay? Hãy cùng tìm hiểu các biểu hiện phổ biến và cách nhận diện trong bài viết dưới đây.
DDoS là gì? Vì sao cần phát hiện sớm?
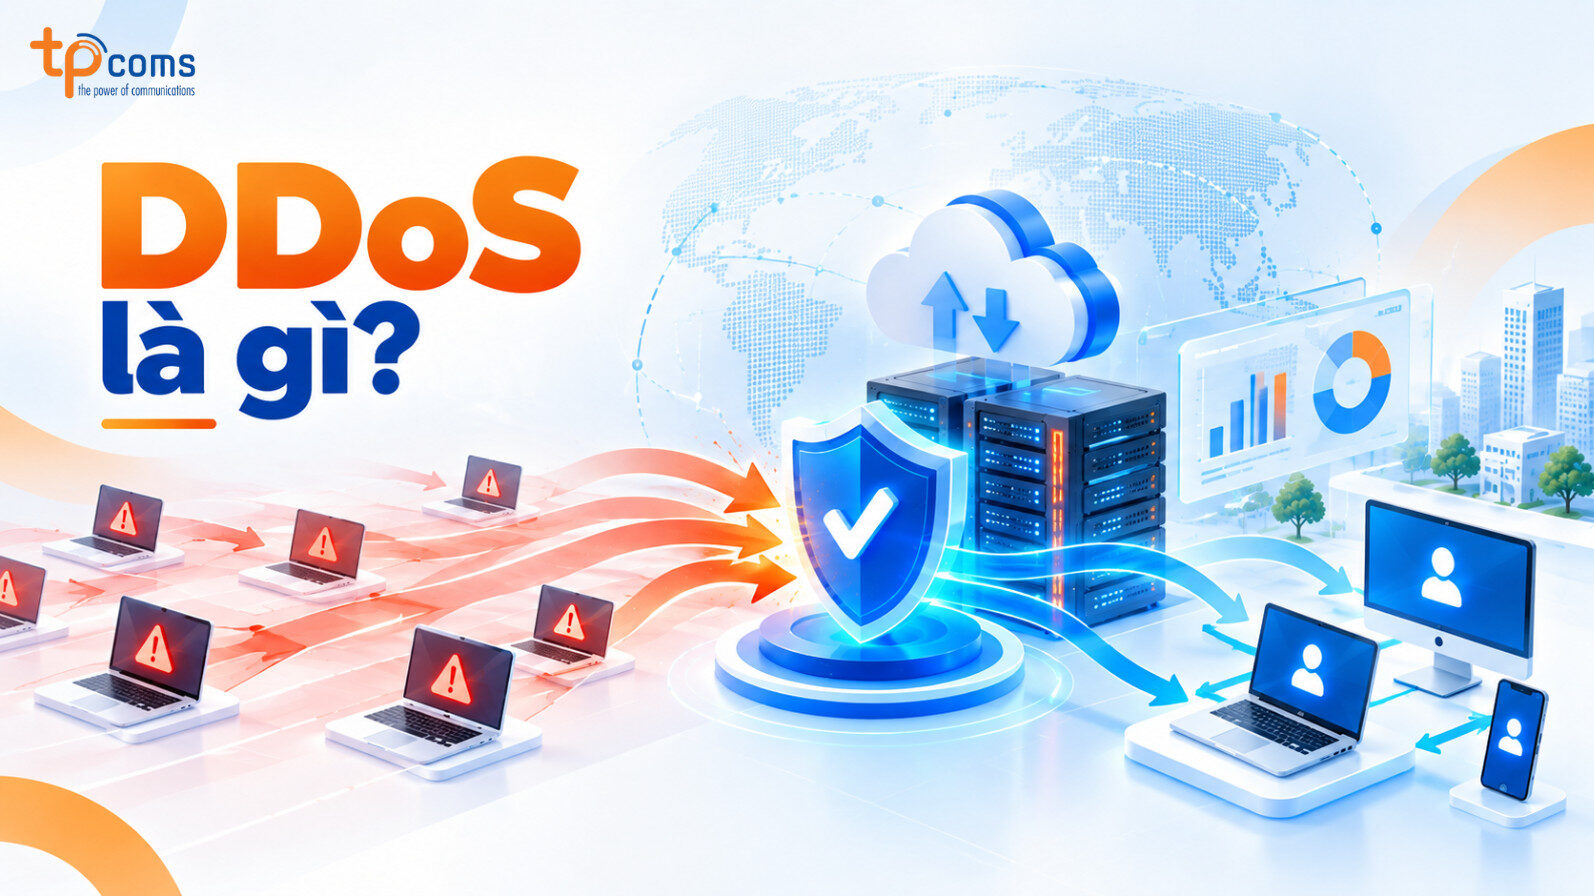
DDoS (Distributed Denial of Service) là hình thức tấn công làm quá tải tài nguyên hoặc khả năng phục vụ của hệ thống bằng một lượng lớn traffic hoặc request đến từ nhiều nguồn khác nhau. Khi lưu lượng tấn công vượt quá khả năng xử lý, người dùng hợp lệ có thể gặp tình trạng truy cập chậm, lỗi hoặc hoàn toàn không thể sử dụng dịch vụ.
Điểm đáng lưu ý là DDoS không phải lúc nào cũng khiến hệ thống sập ngay lập tức. Trong nhiều trường hợp, cuộc tấn công bắt đầu bằng những thay đổi bất thường về traffic, số lượng connection, mức sử dụng tài nguyên hoặc thời gian phản hồi.
DDoS ảnh hưởng đến hệ thống như thế nào?
Khi một cuộc tấn công DDoS xảy ra, hệ thống phải xử lý lượng request hoặc connection bất thường trong khi vẫn cần đáp ứng yêu cầu của người dùng hợp lệ. Điều này có thể tạo áp lực lên nhiều lớp trong hạ tầng.
- Làm cạn tài nguyên xử lý: CPU, RAM, connection hoặc các tài nguyên hệ thống có thể bị tiêu thụ nhanh bởi lượng request lớn.
- Tăng latency và response time: Website hoặc ứng dụng phản hồi chậm hơn bình thường, thời gian tải trang kéo dài.
- Làm gián đoạn hoặc suy giảm dịch vụ: Người dùng có thể gặp timeout, lỗi kết nối hoặc không thể truy cập một số chức năng.
- Ảnh hưởng đến người dùng và hoạt động kinh doanh: Website ngừng hoạt động hoặc phản hồi không ổn định có thể làm gián đoạn giao dịch, chăm sóc khách hàng và các hoạt động phụ thuộc vào hệ thống trực tuyến.
Những dấu hiệu tấn công DDoS phổ biến
Lưu lượng mạng tăng đột biến bất thường
Traffic tăng nhanh vượt xa mức thông thường là một trong những dấu hiệu DDoS dễ nhận biết. Đặc biệt khi lưu lượng tăng mạnh trong thời gian ngắn và tập trung vào một website, service hoặc endpoint cụ thể.
- Traffic tăng đột biến ngoài pattern thông thường.
- Số lượng request tăng mạnh trong thời gian ngắn.
- Lưu lượng tập trung bất thường vào một dịch vụ hoặc endpoint.
Website hoặc ứng dụng phản hồi chậm bất thường
Khi phải xử lý lượng request lớn, hệ thống có thể bắt đầu phản hồi chậm hơn bình thường. Response time tăng, request timeout hoặc người dùng liên tục gặp lỗi khi truy cập là những biểu hiện cần được kiểm tra, nhất là khi xảy ra đồng thời với traffic tăng cao.
Dịch vụ bị gián đoạn hoặc không thể truy cập
Khi khả năng phục vụ bị vượt quá giới hạn, website, API hoặc một số service có thể ngừng phản hồi. Đây là dấu hiệu nghiêm trọng cần được kiểm tra ngay.
- Website/API unavailable.
- Connection bị reset hoặc timeout.
- Một hoặc nhiều dịch vụ ngừng phản hồi.
Xuất hiện lượng lớn request có đặc điểm bất thường
Không chỉ số lượng, pattern của request cũng là yếu tố cần quan sát. Các request được gửi lặp lại với tần suất cao, liên tục nhắm vào cùng một endpoint hoặc có hành vi khác biệt rõ rệt so với người dùng thông thường có thể là dấu hiệu đáng chú ý.
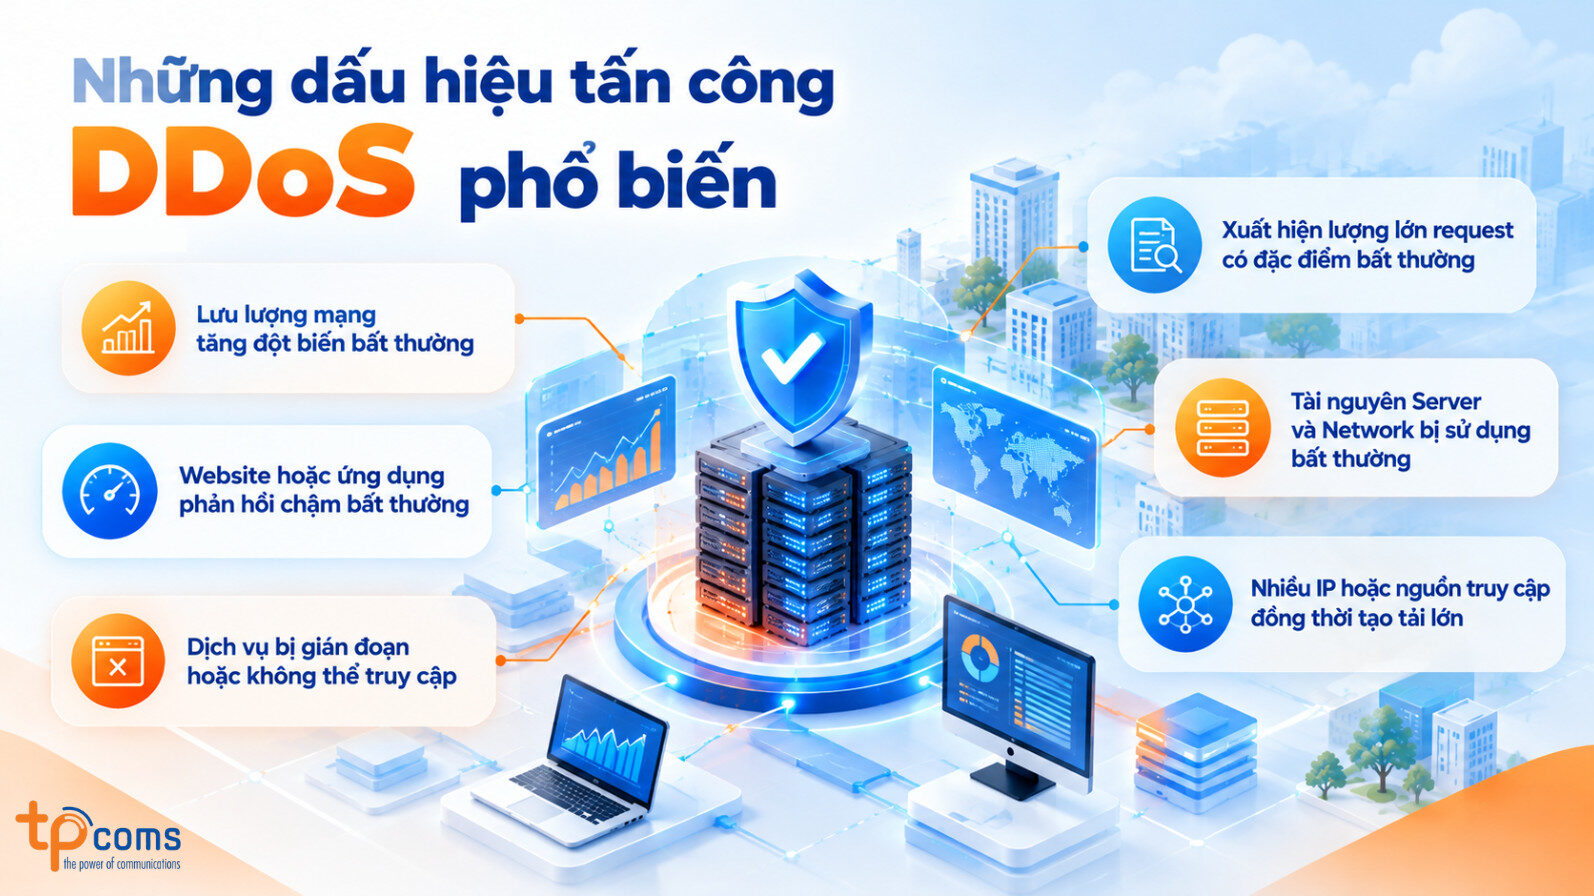
Tài nguyên Server và Network bị sử dụng bất thường
DDoS có thể khiến nhiều tài nguyên hạ tầng tăng cao cùng lúc, đặc biệt là CPU, Memory, bandwidth và connection.
- CPU/Memory tăng bất thường.
- Bandwidth gần hoặc chạm ngưỡng.
- Connection/Session tăng đột biến.
- Queue hoặc connection backlog tăng.
Nhiều IP hoặc nguồn truy cập đồng thời tạo tải lớn
Khác với một số hình thức tấn công từ một nguồn duy nhất, DDoS thường tạo traffic từ nhiều IP và nguồn khác nhau. Doanh nghiệp có thể nhận thấy nhiều địa chỉ IP cùng gửi request đến một service trong thời gian ngắn, thậm chí đến từ nhiều khu vực địa lý.
Lưu ý: Không nên dựa vào một dấu hiệu đơn lẻ để kết luận DDoS. Traffic tăng cao cũng có thể xuất phát từ campaign marketing, nội dung viral hoặc lượng người dùng tăng đột biến. Cần đối chiếu nhiều chỉ số với baseline của hệ thống để xác định chính xác nguyên nhân.
Làm thế nào để phân biệt DDoS với lưu lượng tăng cao thông thường?
Traffic tăng đột biến chưa chắc là DDoS. Doanh nghiệp cần xem xét đồng thời mức độ tăng traffic, nguồn request và tình trạng tài nguyên hệ thống để nhận diện chính xác hơn.
|
Tiêu chí |
Lưu lượng tăng cao thông thường |
Dấu hiệu nghi ngờ DDoS |
|
Traffic |
Tăng theo sự kiện, campaign hoặc nhu cầu người dùng |
Tăng đột ngột, vượt xa Traffic Baseline |
|
Nguồn truy cập |
IP, khu vực và hành vi người dùng tương đối đa dạng |
Nhiều nguồn cùng tạo tải lớn hoặc có pattern bất thường |
|
Request |
Phân bố tương đối tự nhiên |
Request rate cao, lặp lại hoặc tập trung vào một endpoint |
|
Tài nguyên |
Tăng theo traffic nhưng vẫn trong khả năng phục vụ |
CPU, Memory, bandwidth, connection tăng bất thường |
|
Hiệu suất |
Response time có thể tăng nhẹ nhưng dịch vụ vẫn ổn định |
Response time tăng mạnh, timeout hoặc error rate tăng |
|
Tác động |
Hệ thống vẫn đáp ứng được người dùng |
Website/API chậm, gián đoạn hoặc không thể truy cập |
Cần làm gì khi nghi ngờ hệ thống đang bị DDoS?
Trước tiên, doanh nghiệp cần kiểm tra monitoring và log để xác minh nguồn traffic, loại request và dịch vụ bị ảnh hưởng. Sau đó có thể kích hoạt các lớp bảo vệ phù hợp như Firewall, Rate Limiting, WAF, DDoS Protection hoặc CDN/Edge Protection.
Trong quá trình xử lý, cần tiếp tục theo dõi traffic, availability, response time, error rate và resource utilization để đảm bảo traffic bất thường đã được kiểm soát mà không ảnh hưởng đến người dùng hợp lệ.
Kết luận
DDoS không phải lúc nào cũng khiến hệ thống ngừng hoạt động ngay lập tức mà thường bắt đầu bằng những bất thường về traffic, request và hiệu suất hệ thống. Vì vậy, nhận diện sớm dấu hiệu DDoS và phân biệt với traffic tăng cao thông thường là bước quan trọng để doanh nghiệp chủ động ứng phó. Kết hợp monitoring, phân tích traffic và các lớp bảo vệ phù hợp sẽ giúp giảm thiểu nguy cơ gián đoạn dịch vụ và duy trì tính sẵn sàng cho hệ thống.