Một cuộc họp trực tuyến bị gián đoạn, việc truy cập dữ liệu trên Cloud chậm hoặc hệ thống Wi-Fi thường xuyên mất kết nối đều có thể liên quan đến hạ tầng mạng văn phòng. Đằng sau khả năng kết nối của một doanh nghiệp là hệ thống gồm nhiều thành phần, từ cáp mạng, thiết bị chuyển mạch, đường truyền Internet đến các giải pháp bảo mật và giám sát.
Vậy hạ tầng mạng văn phòng là gì, bao gồm những thành phần nào và doanh nghiệp cần lưu ý gì khi thiết kế, triển khai? Việc hiểu rõ cấu trúc và vai trò của từng thành phần sẽ giúp doanh nghiệp xây dựng hệ thống mạng phù hợp với nhu cầu vận hành và kế hoạch mở rộng.
Hạ tầng mạng văn phòng là gì?
Hạ tầng mạng văn phòng là tập hợp các thành phần vật lý và logic được triển khai nhằm kết nối người dùng, thiết bị và các dịch vụ CNTT trong môi trường làm việc. Hệ thống cho phép máy tính, máy chủ, điện thoại IP, thiết bị Wi-Fi và các ứng dụng trao đổi dữ liệu, chia sẻ tài nguyên nội bộ và truy cập Internet.
Khác với mạng gia đình chủ yếu phục vụ nhu cầu kết nối của một số thiết bị cá nhân, mạng văn phòng thường phải đáp ứng nhiều người dùng và ứng dụng hoạt động đồng thời. Vì vậy, hệ thống cần được thiết kế phù hợp về băng thông, khả năng mở rộng, phân đoạn mạng, bảo mật và quản trị tập trung.
Tùy quy mô, một văn phòng nhỏ có thể sử dụng kiến trúc mạng tương đối đơn giản, trong khi doanh nghiệp nhiều tầng, nhiều phòng ban hoặc chi nhánh thường cần hệ thống chuyển mạch phân lớp, đường truyền dự phòng và giải pháp giám sát chuyên biệt.
Các thành phần của hạ tầng mạng văn phòng
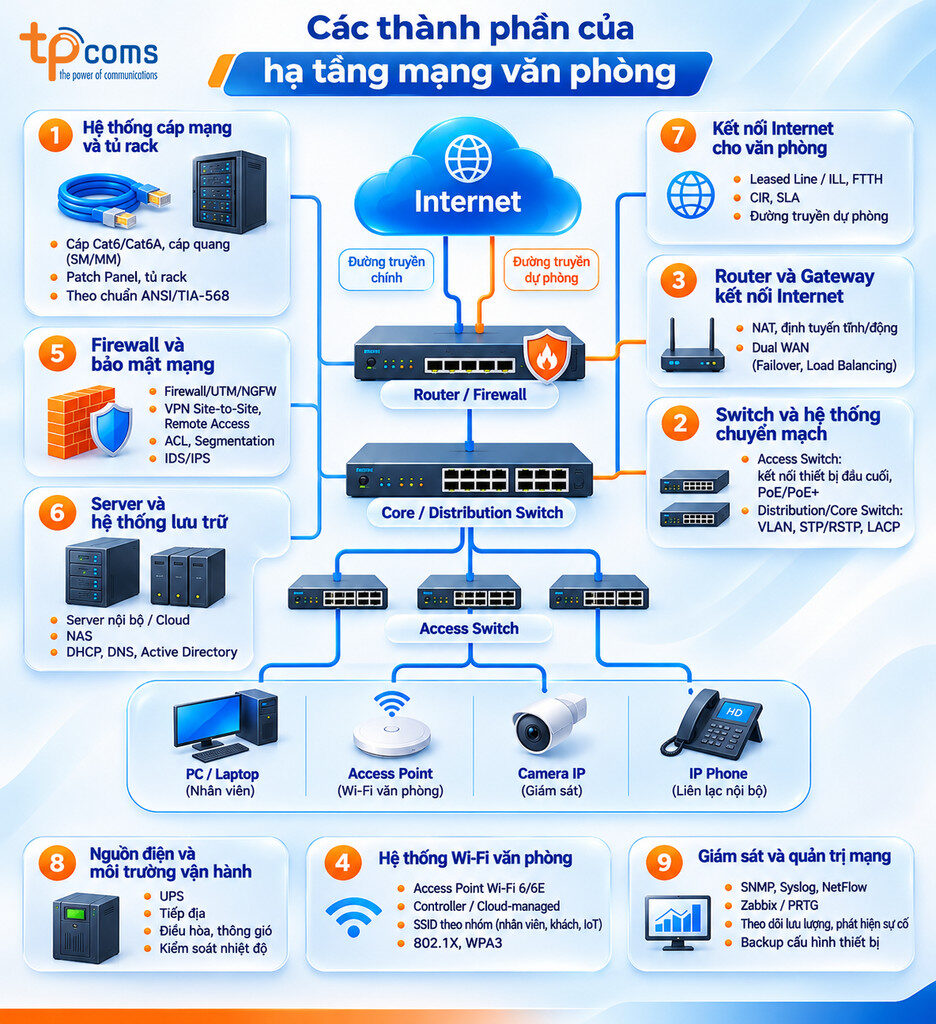
Một hệ thống mạng văn phòng thường bao gồm hạ tầng cáp, thiết bị chuyển mạch, định tuyến, Wi-Fi, bảo mật và kết nối Internet. Ngoài ra, nguồn điện, các dịch vụ mạng nền tảng và công cụ giám sát cũng đóng vai trò quan trọng trong việc duy trì hoạt động.
Trong kiến trúc mạng văn phòng cơ bản, đường truyền Internet được kết nối với Router hoặc Firewall biên, sau đó lưu lượng được định tuyến và chuyển tiếp qua hệ thống Switch đến máy tính, điện thoại IP, Access Point và các thiết bị khác. Máy chủ, hệ thống lưu trữ và các dịch vụ nội bộ cũng được kết nối theo từng vùng mạng phù hợp nhằm đảm bảo hiệu suất và kiểm soát truy cập.
Hệ thống cáp mạng và tủ rack
Hệ thống cáp là nền tảng vật lý kết nối các thiết bị trong văn phòng. Cáp đồng Ethernet như Cat6 hoặc Cat6A thường được sử dụng để kết nối máy tính, điện thoại IP và Access Point, trong khi cáp quang Single-mode hoặc Multimode có thể phục vụ các tuyến đường trục giữa tầng, tủ mạng hoặc khu vực làm việc. Bên cạnh đó, Patch Panel và tủ rack giúp tập trung, sắp xếp và quản lý dây dẫn, thiết bị, thuận tiện cho việc bảo trì và mở rộng hệ thống.
Đối với hệ thống cáp đồng cấu trúc thông dụng theo ANSI/TIA-568, chiều dài cáp ngang cố định thường được giới hạn ở 90 m, còn toàn bộ kênh kết nối, bao gồm các dây nhảy, thường có giới hạn 100 m theo cấu hình tiêu chuẩn. Việc lựa chọn loại cáp và chiều dài triển khai cần phù hợp với tốc độ truyền dẫn, thiết bị và điều kiện thực tế.
Switch và hệ thống chuyển mạch
Switch là thiết bị kết nối các thành phần trong mạng nội bộ (LAN), cho phép máy tính, máy chủ, camera và những thiết bị khác trao đổi dữ liệu với nhau. Trong mạng văn phòng, Access Switch thường kết nối trực tiếp với thiết bị đầu cuối. Các dòng Switch hỗ trợ PoE/PoE+ còn có thể cấp nguồn qua cáp mạng cho Access Point, camera IP hoặc điện thoại IP tương thích, giúp giảm nhu cầu bố trí nguồn điện riêng.
Với văn phòng quy mô lớn, doanh nghiệp có thể sử dụng thêm Distribution Switch hoặc Core Switch để tổ chức hệ thống theo nhiều lớp. Các công nghệ như VLAN giúp phân chia mạng thành những vùng logic riêng biệt; STP/RSTP hỗ trợ ngăn vòng lặp trong mạng chuyển mạch, còn LACP cho phép gộp nhiều liên kết vật lý thành một nhóm liên kết logic nhằm tăng băng thông tổng hợp và hỗ trợ dự phòng khi được cấu hình phù hợp.
Router và Gateway kết nối Internet
Router đảm nhiệm chức năng định tuyến dữ liệu giữa các mạng, trong khi Gateway là điểm kết nối giữa mạng nội bộ với những mạng hoặc hệ thống bên ngoài. Trong thực tế, Router hoặc Firewall biên có thể đồng thời đảm nhiệm các chức năng như định tuyến, NAT và kiểm soát lưu lượng. Khi doanh nghiệp sử dụng từ hai đường truyền Internet trở lên, mô hình Dual WAN có thể được triển khai nhằm tăng khả năng dự phòng hoặc phân bổ lưu lượng.
Trong đó, Failover cho phép chuyển sang đường truyền dự phòng khi kết nối chính gặp sự cố, còn Load Balancing phân phối lưu lượng giữa các đường truyền theo chính sách cấu hình. Tuy nhiên, thời gian chuyển đổi và khả năng duy trì phiên kết nối còn phụ thuộc vào thiết bị và kiến trúc mạng thực tế.
Đọc thêm về >> Failover và cơ chế chuyển đổi dự phòng cho doanh nghiệp
Hệ thống Wi-Fi văn phòng
Wi-Fi là thành phần quan trọng đối với môi trường làm việc sử dụng laptop, điện thoại và các thiết bị di động. Hệ thống thường bao gồm các Access Point được bố trí theo diện tích, mật độ người dùng và đặc điểm không gian văn phòng. Tùy nhu cầu, doanh nghiệp có thể lựa chọn thiết bị hỗ trợ Wi-Fi 6, Wi-Fi 6E hoặc các chuẩn phù hợp khác, đồng thời sử dụng Controller hoặc nền tảng Cloud-managed để quản lý tập trung.
Để kiểm soát truy cập, doanh nghiệp có thể thiết lập SSID riêng cho nhân viên, khách và thiết bị IoT, kết hợp VLAN và chính sách bảo mật để phân tách lưu lượng. Các cơ chế như WPA3 và 802.1X có thể được triển khai tùy theo khả năng hỗ trợ của thiết bị và hệ thống xác thực.
Ngoài lựa chọn thiết bị, việc khảo sát vùng phủ sóng, nhiễu sóng và mật độ kết nối cũng ảnh hưởng trực tiếp đến chất lượng Wi-Fi trong văn phòng.
Firewall và các lớp bảo mật mạng
Firewall giúp kiểm soát lưu lượng giữa mạng nội bộ, Internet và những vùng mạng khác dựa trên các chính sách bảo mật được thiết lập. Tùy quy mô và yêu cầu, doanh nghiệp có thể sử dụng Firewall truyền thống, UTM hoặc Next-Generation Firewall (NGFW).
Bên cạnh Firewall, doanh nghiệp có thể sử dụng Access Control List (ACL) và Network Segmentation để giới hạn quyền truy cập giữa các vùng mạng. Trong khi đó, IDS hỗ trợ phát hiện hoạt động đáng ngờ, còn IPS có thể ngăn chặn lưu lượng được xác định là nguy hiểm theo chính sách bảo mật.
Đối với doanh nghiệp có nhiều chi nhánh hoặc nhân viên làm việc từ xa, VPN Site-to-Site và Remote Access VPN có thể được triển khai để thiết lập kết nối bảo mật giữa các địa điểm hoặc người dùng với hệ thống nội bộ. Việc xây dựng nhiều lớp bảo vệ giúp doanh nghiệp hạn chế truy cập trái phép và giảm phạm vi ảnh hưởng khi một thành phần mạng gặp sự cố bảo mật.
Máy chủ và các dịch vụ mạng nội bộ
Tùy nhu cầu, doanh nghiệp có thể triển khai máy chủ tại văn phòng, trung tâm dữ liệu riêng hoặc sử dụng tài nguyên Cloud. Các máy chủ này phục vụ ứng dụng nội bộ, quản lý người dùng, chia sẻ dữ liệu và những dịch vụ hỗ trợ vận hành mạng.
Một số dịch vụ nền tảng thường gặp gồm DHCP để cấp phát địa chỉ IP tự động, DNS để phân giải tên miền và Active Directory (AD) để hỗ trợ quản lý tập trung danh tính, tài khoản và thiết bị trong môi trường phù hợp. Ngoài ra, NAS có thể được sử dụng để lưu trữ và chia sẻ tệp trong mạng nội bộ. Doanh nghiệp cần thiết lập quyền truy cập và phương án sao lưu phù hợp nhằm bảo vệ dữ liệu quan trọng.
Kết nối Internet cho văn phòng
Đường truyền Internet là một trong những yếu tố ảnh hưởng trực tiếp đến khả năng truy cập ứng dụng Cloud, email, nền tảng cộng tác và các dịch vụ trực tuyến của doanh nghiệp. Tùy quy mô và mức độ quan trọng của hoạt động, doanh nghiệp có thể cân nhắc FTTH doanh nghiệp hoặc Internet Leased Line (ILL).
FTTH thường phù hợp với nhu cầu truy cập Internet phổ thông, trong khi ILL hướng đến những tổ chức cần băng thông cam kết và các điều khoản chất lượng dịch vụ cụ thể. Tuy nhiên, thông số kỹ thuật, phạm vi cam kết và mức độ hỗ trợ cần được xác nhận theo từng gói dịch vụ và hợp đồng.
Khi lựa chọn đường truyền, doanh nghiệp nên xem xét băng thông trong nước và quốc tế, tốc độ tải lên/tải xuống, độ trễ, khả năng dự phòng và Service Level Agreement (SLA). Với dịch vụ có băng thông cam kết, CIR (Committed Information Rate) là một trong những thông số cần kiểm tra.
Đối với văn phòng phụ thuộc nhiều vào ứng dụng trực tuyến, sử dụng thêm đường truyền từ một tuyến hoặc nhà cung cấp khác có thể giúp giảm rủi ro gián đoạn, nếu phương án dự phòng được thiết kế phù hợp.
Nguồn điện và môi trường cho thiết bị mạng
Nguồn điện và điều kiện môi trường ảnh hưởng trực tiếp đến độ ổn định của thiết bị mạng. Hệ thống cần được bố trí nguồn cấp phù hợp, đảm bảo thông gió, nhiệt độ vận hành và điều kiện lắp đặt theo khuyến nghị của nhà sản xuất.
UPS có thể duy trì nguồn điện trong một khoảng thời gian khi xảy ra mất điện, tạo điều kiện để thiết bị tiếp tục hoạt động hoặc được tắt an toàn. Bên cạnh đó, tiếp địa và các biện pháp bảo vệ điện cần được thiết kế phù hợp để hạn chế rủi ro đối với thiết bị và người vận hành.
Với tủ rack có mật độ thiết bị cao, doanh nghiệp cần tính toán tải điện, công suất tỏa nhiệt và phương án làm mát để tránh ảnh hưởng đến tuổi thọ thiết bị.
Giám sát và quản trị hạ tầng mạng
Giám sát mạng giúp đội ngũ IT theo dõi trạng thái thiết bị, lưu lượng, hiệu suất và phát hiện sớm những dấu hiệu bất thường. Các giao thức và công nghệ như SNMP hỗ trợ thu thập thông tin thiết bị, Syslog tập trung nhật ký sự kiện, trong khi NetFlow hoặc những công nghệ tương đương giúp phân tích lưu lượng mạng.
Doanh nghiệp có thể sử dụng công cụ như Zabbix hoặc PRTG để giám sát tập trung và thiết lập cảnh báo khi thiết bị mất kết nối, băng thông vượt ngưỡng hoặc hệ thống phát sinh sự cố. Ngoài ra, sao lưu cấu hình thiết bị định kỳ và kiểm soát quyền quản trị cũng giúp việc bảo trì, khôi phục hệ thống thuận tiện hơn.
Những yếu tố cần lưu ý khi xây dựng hạ tầng mạng văn phòng
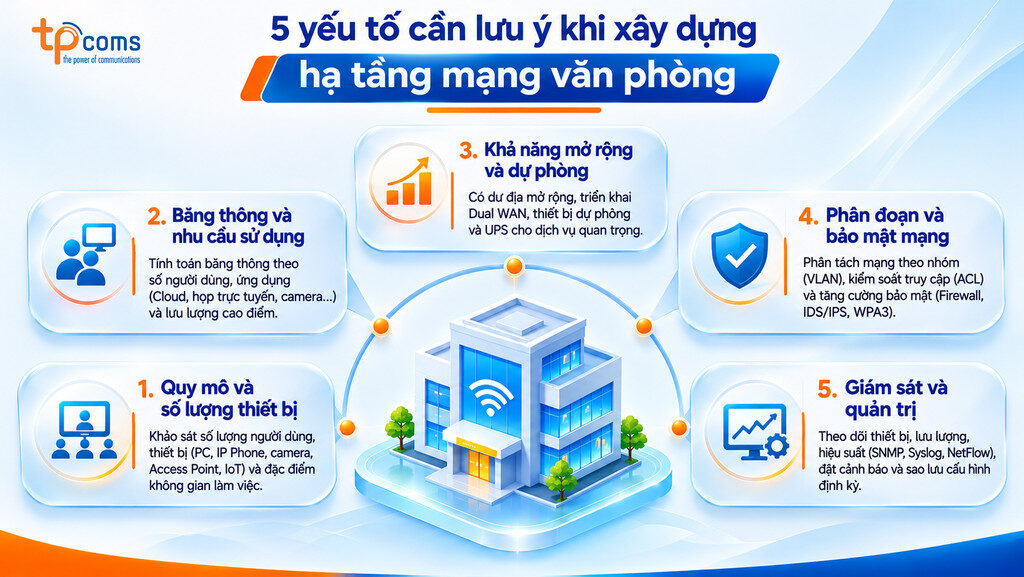
Việc xây dựng hạ tầng mạng văn phòng không chỉ dừng ở lựa chọn thiết bị mà cần bắt đầu từ nhu cầu sử dụng thực tế, đặc điểm không gian và định hướng phát triển của doanh nghiệp. Dưới đây là năm yếu tố quan trọng cần xem xét trước khi triển khai.
Khảo sát quy mô và số lượng thiết bị
Doanh nghiệp cần xác định số lượng nhân sự, máy tính, camera, điện thoại IP, Access Point và thiết bị IoT dự kiến kết nối. Đồng thời, cần khảo sát sơ đồ mặt bằng, số tầng, vị trí tủ mạng và những khu vực có mật độ người dùng cao.
Các thông tin này là cơ sở để lựa chọn số lượng cổng Switch, công suất PoE, phương án đi cáp và bố trí Access Point phù hợp, hạn chế phát sinh chi phí khi đưa hệ thống vào sử dụng.
Xác định băng thông và nhu cầu ứng dụng
Băng thông cần được tính toán dựa trên số lượng người dùng đồng thời và đặc điểm của các ứng dụng như hội nghị trực tuyến, Cloud, ERP, truyền tệp hoặc hệ thống camera.
Không nên chỉ dựa vào tổng số nhân sự để lựa chọn đường truyền. Doanh nghiệp cần đánh giá lưu lượng trong giờ cao điểm, mức độ ưu tiên của từng ứng dụng và năng lực xử lý của thiết bị mạng để hạn chế nghẽn kết nối.
Đọc thêm về >> Phân loại băng thông? Băng thông bao nhiêu là mạnh?
Thiết kế khả năng mở rộng và dự phòng
Hạ tầng mạng nên có dư địa về cổng kết nối, băng thông và công suất thiết bị để đáp ứng nhu cầu phát triển. Điều này giúp doanh nghiệp bổ sung nhân sự, thiết bị hoặc mở rộng văn phòng mà không phải thay đổi toàn bộ kiến trúc.
Với những hoạt động phụ thuộc nhiều vào kết nối mạng, doanh nghiệp có thể cân nhắc Dual WAN, Failover, dự phòng Switch, Firewall hoặc UPS theo mức độ quan trọng của hệ thống.
Tuy nhiên, việc triển khai thiết bị dự phòng chỉ phát huy hiệu quả khi các thành phần không cùng phụ thuộc vào một điểm lỗi đơn và được kiểm thử định kỳ.
Phân đoạn và bảo mật mạng
Doanh nghiệp nên phân chia mạng theo nhóm người dùng, chức năng hoặc mức độ nhạy cảm của dữ liệu. Chẳng hạn, mạng nhân viên, khách, camera và IoT có thể được tách thành các VLAN khác nhau, kết hợp ACL hoặc Firewall để kiểm soát lưu lượng giữa các vùng.
Cách tiếp cận này giúp hạn chế truy cập không cần thiết, giảm nguy cơ lan truyền sự cố bảo mật và hỗ trợ quản lý hệ thống rõ ràng hơn.
Bên cạnh đó, doanh nghiệp cần duy trì chính sách cập nhật firmware, quản lý tài khoản quản trị và kiểm soát quyền truy cập đối với các thiết bị mạng.
Đảm bảo khả năng giám sát và quản trị
Hệ thống mạng cần có cơ chế theo dõi trạng thái thiết bị, lưu lượng và chất lượng kết nối để đội ngũ IT chủ động phát hiện vấn đề trước khi ảnh hưởng trên diện rộng.
Việc triển khai giám sát tập trung, cảnh báo sự cố, lưu trữ nhật ký và sao lưu cấu hình thiết bị giúp doanh nghiệp giảm thời gian xác định nguyên nhân và hỗ trợ quá trình khôi phục khi xảy ra gián đoạn.
Ngoài ra, cần xây dựng tài liệu sơ đồ mạng, danh sách thiết bị và quy trình xử lý sự cố để thuận tiện cho việc bảo trì, bàn giao và mở rộng hệ thống về sau.
Kết luận
Hạ tầng mạng văn phòng là nền tảng kết nối các thiết bị, người dùng và ứng dụng trong hoạt động hằng ngày của doanh nghiệp. Từ hệ thống cáp, Switch, Router, Wi-Fi đến Firewall, đường truyền Internet và công cụ giám sát, mỗi thành phần đều có vai trò riêng nhưng cần được thiết kế và vận hành đồng bộ.
Để xây dựng hệ thống mạng phù hợp, doanh nghiệp cần đánh giá quy mô sử dụng, nhu cầu băng thông, yêu cầu bảo mật, khả năng dự phòng và kế hoạch mở rộng. Việc lựa chọn đúng kiến trúc và phương án kết nối ngay từ đầu sẽ giúp hạn chế những phát sinh trong quá trình vận hành và nâng cấp về sau.
Doanh nghiệp đang xây dựng hoặc nâng cấp hạ tầng kết nối văn phòng? Liên hệ TPCOMS để tìm hiểu các giải pháp Internet doanh nghiệp và kết nối mạng phù hợp với nhu cầu sử dụng, mức độ sẵn sàng và kế hoạch phát triển hệ thống CNTT.