Chỉ một tài khoản bị chiếm quyền, một cấu hình sai hoặc một kết nối bất thường cũng có thể trở thành điểm bắt đầu của một vụ rò rỉ dữ liệu. Khi đó, điều doanh nghiệp cần làm không phải là vội vàng khôi phục mọi thứ, mà là nhanh chóng xác định chuyện gì đang xảy ra, dữ liệu nào bị ảnh hưởng và làm thế nào để ngăn sự cố tiếp diễn.
Bài viết sẽ giúp doanh nghiệp nắm rõ các bước ứng phó cần thực hiện ngay khi phát hiện rò rỉ dữ liệu, đồng thời xây dựng giải pháp bảo vệ phù hợp để giảm rủi ro về lâu dài.
Rò rỉ dữ liệu là gì?
Rò rỉ dữ liệu (Data Leakage) là tình trạng dữ liệu nhạy cảm bị tiết lộ hoặc truyền ra ngoài phạm vi được phép, có thể do cấu hình sai, chia sẻ nhầm, thao tác bất cẩn hoặc hành vi cố ý.
Trong khi đó, vi phạm dữ liệu (Data Breach) là sự cố bảo mật khiến dữ liệu bị truy cập, tiết lộ, thay đổi hoặc chiếm đoạt trái phép. Hai khái niệm có thể giao thoa nhưng không hoàn toàn đồng nghĩa. Việc phát hiện truy cập trái phép chưa đủ để khẳng định dữ liệu đã bị rò rỉ ra bên ngoài nên cần xác minh phạm vi và tác động của sự cố trước khi đưa ra kết luận.
Trong quá trình phát hiện và điều tra sự cố liên quan đến dữ liệu, doanh nghiệp có thể gặp những tình huống sau:
|
Tình trạng |
Mô tả |
|
Truy cập trái phép |
Người không có quyền tiếp cận được dữ liệu nhưng chưa nhất thiết lấy hoặc công khai dữ liệu. |
|
Đánh cắp dữ liệu |
Dữ liệu bị sao chép hoặc lấy ra khỏi hệ thống mà không được phép. |
|
Phát tán dữ liệu |
Dữ liệu bị chia sẻ, công khai hoặc đưa đến các bên không có thẩm quyền. |
Điểm đáng lưu ý là rò rỉ dữ liệu không chỉ xảy ra khi thông tin bị công khai trên Internet. Một tài khoản bị chiếm quyền, máy chủ bị truy cập trái phép hoặc nhân viên vô tình gửi nhầm tài liệu mật cũng có thể trở thành nguyên nhân dẫn đến sự cố.
Những loại dữ liệu nào có thể bị rò rỉ?
Phạm vi dữ liệu bị ảnh hưởng phụ thuộc vào hệ thống và hoạt động của từng doanh nghiệp. Một sự cố có thể chỉ tác động đến một nhóm thông tin hoặc đồng thời ảnh hưởng đến nhiều lớp dữ liệu quan trọng.
- Dữ liệu khách hàng: Họ tên, số điện thoại, email, địa chỉ, lịch sử giao dịch và các thông tin liên quan đến khách hàng.
- Thông tin tài khoản và thông tin định danh: Tên đăng nhập, thông tin xác thực, mã định danh hoặc dữ liệu dùng để xác minh danh tính.
- Dữ liệu tài chính: Thông tin thanh toán, giao dịch, hóa đơn, dữ liệu kế toán và các thông tin tài chính nội bộ.
- Dữ liệu nội bộ, tài liệu doanh nghiệp: Hợp đồng, báo cáo, tài liệu kinh doanh, thông tin nhân sự, tài liệu chiến lược hoặc dữ liệu sở hữu trí tuệ.
- Dữ liệu vận hành và thông tin hệ thống: Cấu hình máy chủ, thông tin mạng, log, thông tin ứng dụng, API key, thông tin tài khoản quản trị và các dữ liệu kỹ thuật khác.
Doanh nghiệp cần làm gì ngay khi phát hiện rò rỉ dữ liệu?
Khi phát hiện rò rỉ dữ liệu, doanh nghiệp cần ưu tiên kiểm soát sự cố thay vì vội vàng khôi phục hệ thống hoặc xóa các dấu hiệu bất thường. Một quy trình ứng phó phù hợp cần đi theo các bước, nhằm hạn chế thiệt hại và xác định chính xác nguyên nhân.
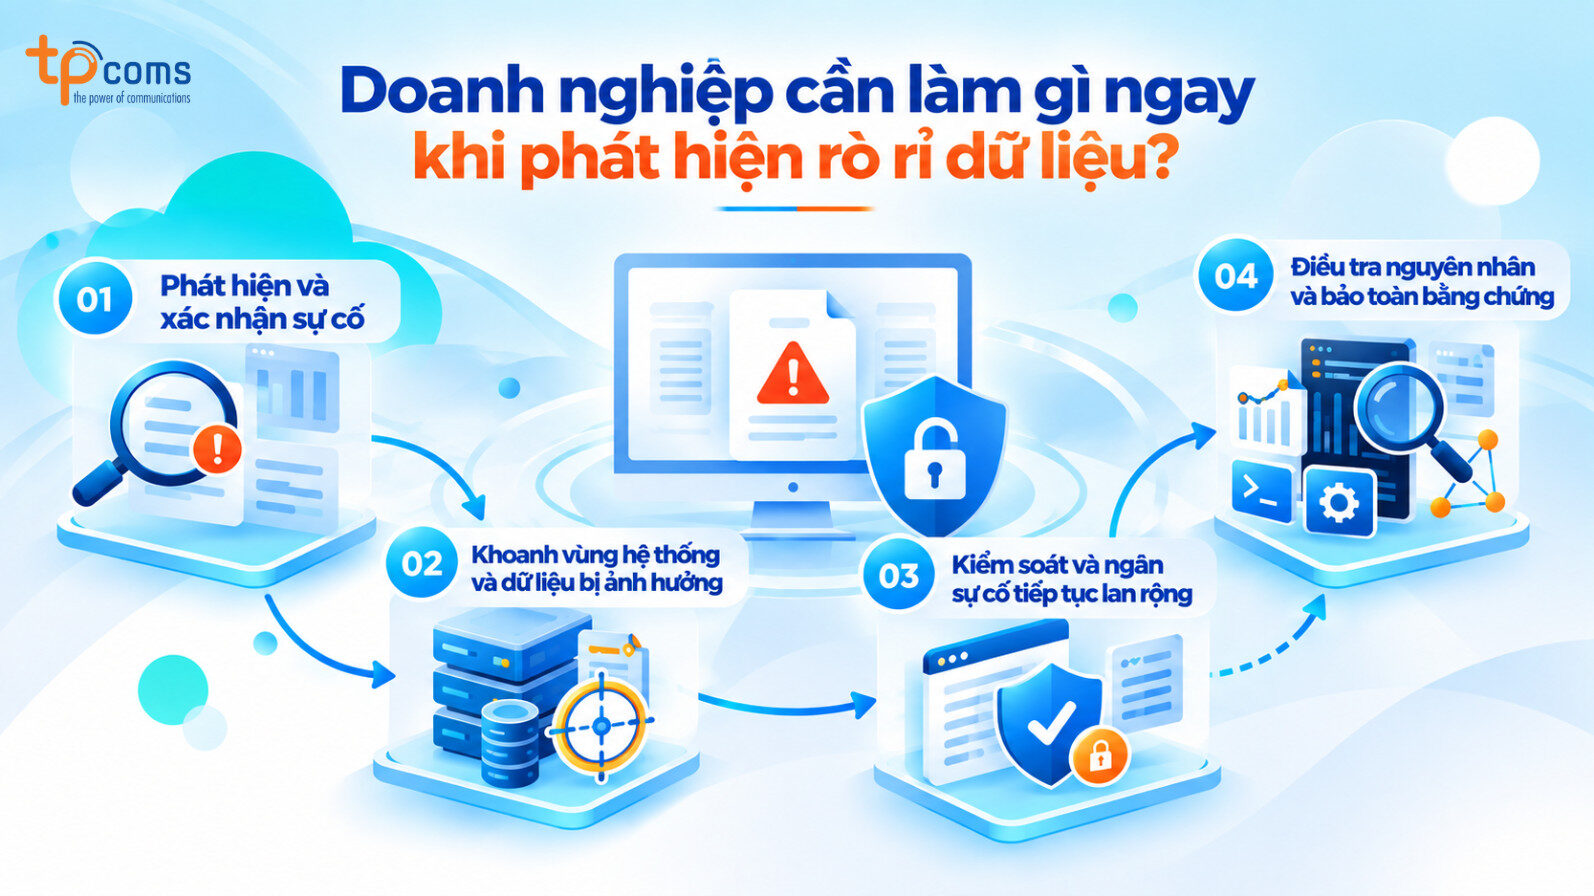
Phát hiện và xác nhận sự cố
Không phải mọi hoạt động bất thường đều đồng nghĩa với Data Breach. Doanh nghiệp cần kiểm tra và xác minh sự cố dựa trên các dấu hiệu như đăng nhập bất thường, dữ liệu bị truy cập ngoài thời gian hoặc địa điểm thông thường, lưu lượng truyền dữ liệu tăng đột biến hay xuất hiện các tài khoản có hành vi đáng ngờ.
Sau khi có dấu hiệu đủ rõ ràng, cần xác định thêm:
- Dữ liệu nào có khả năng đã bị truy cập hoặc lấy ra.
- Hệ thống nào có liên quan.
- Thời điểm sự cố bắt đầu và được phát hiện.
- Có dấu hiệu truy cập trái phép hay không.
Khi xuất hiện dấu hiệu nghiêm trọng cho thấy dữ liệu có thể bị xâm phạm, doanh nghiệp cần kích hoạt sớm quy trình Incident Response (ứng phó sự cố) để kịp thời khoanh vùng, hạn chế thiệt hại và ngăn sự cố lan rộng. Quá trình xác minh cần được thực hiện song song nhằm làm rõ phạm vi ảnh hưởng, nguyên nhân và mức độ rủi ro trước khi đưa ra kết luận chính thức.
Khoanh vùng hệ thống và dữ liệu bị ảnh hưởng
Sau khi xác nhận sự cố, cần nhanh chóng xác định phạm vi ảnh hưởng thay vì xử lý riêng lẻ từng dấu hiệu.
Doanh nghiệp nên rà soát các hệ thống, máy chủ, ứng dụng, cơ sở dữ liệu hoặc tài khoản có liên quan, đồng thời xác định loại dữ liệu bị tác động, thời gian bắt đầu và phạm vi truy cập.
Việc khoanh vùng chính xác giúp doanh nghiệp tránh xử lý quá rộng, đồng thời hạn chế nguy cơ bỏ sót các hệ thống đang bị xâm nhập.
Kiểm soát và ngăn sự cố tiếp tục lan rộng
Khi đã xác định được các điểm có nguy cơ, ưu tiên tiếp theo là ngăn kẻ tấn công tiếp tục truy cập hoặc khai thác dữ liệu.
Tùy tình huống, doanh nghiệp có thể cô lập máy chủ, endpoint hoặc tài khoản bị ảnh hưởng, thu hồi và thay đổi credential, chặn các kết nối đáng ngờ hoặc tạm thời hạn chế quyền truy cập vào những hệ thống nhạy cảm.
Tuy nhiên, việc cô lập cần được thực hiện có kiểm soát. Nếu ngắt hệ thống ngay mà không đánh giá tác động, doanh nghiệp có thể làm gián đoạn hoạt động hoặc vô tình làm mất các dấu vết quan trọng phục vụ điều tra.
Điều tra nguyên nhân và bảo toàn bằng chứng
Sau khi kiểm soát được sự cố, doanh nghiệp cần xác định rò rỉ dữ liệu xảy ra bằng cách nào và từ đâu. Đây là cơ sở để đánh giá mức độ ảnh hưởng và ngăn sự cố tái diễn.
Doanh nghiệp có thể phân tích các yếu tố sau:
- Log: Xác định hoạt động đăng nhập, truy cập và truyền dữ liệu bất thường.
- Endpoint: Kiểm tra thiết bị có dấu hiệu malware hoặc hoạt động trái phép.
- Network: Phân tích kết nối, lưu lượng và các điểm giao tiếp đáng ngờ.
- Application: Rà soát lỗ hổng, cấu hình và hoạt động bất thường của ứng dụng.
- Attack vector: Xác định con đường mà đối tượng tấn công sử dụng để tiếp cận dữ liệu.
Trong quá trình này, doanh nghiệp cần bảo toàn evidence như log, bản ghi hệ thống, dữ liệu giám sát và các dấu vết liên quan. Không nên tùy tiện xóa log, reset hệ thống hoặc thay đổi cấu hình trước khi hoàn tất việc thu thập bằng chứng cần thiết, bởi những hành động này có thể khiến quá trình điều tra trở nên khó khăn hơn.
Giải pháp giảm rủi ro rò rỉ dữ liệu cho doanh nghiệp
Các lớp bảo vệ dữ liệu cần triển khai
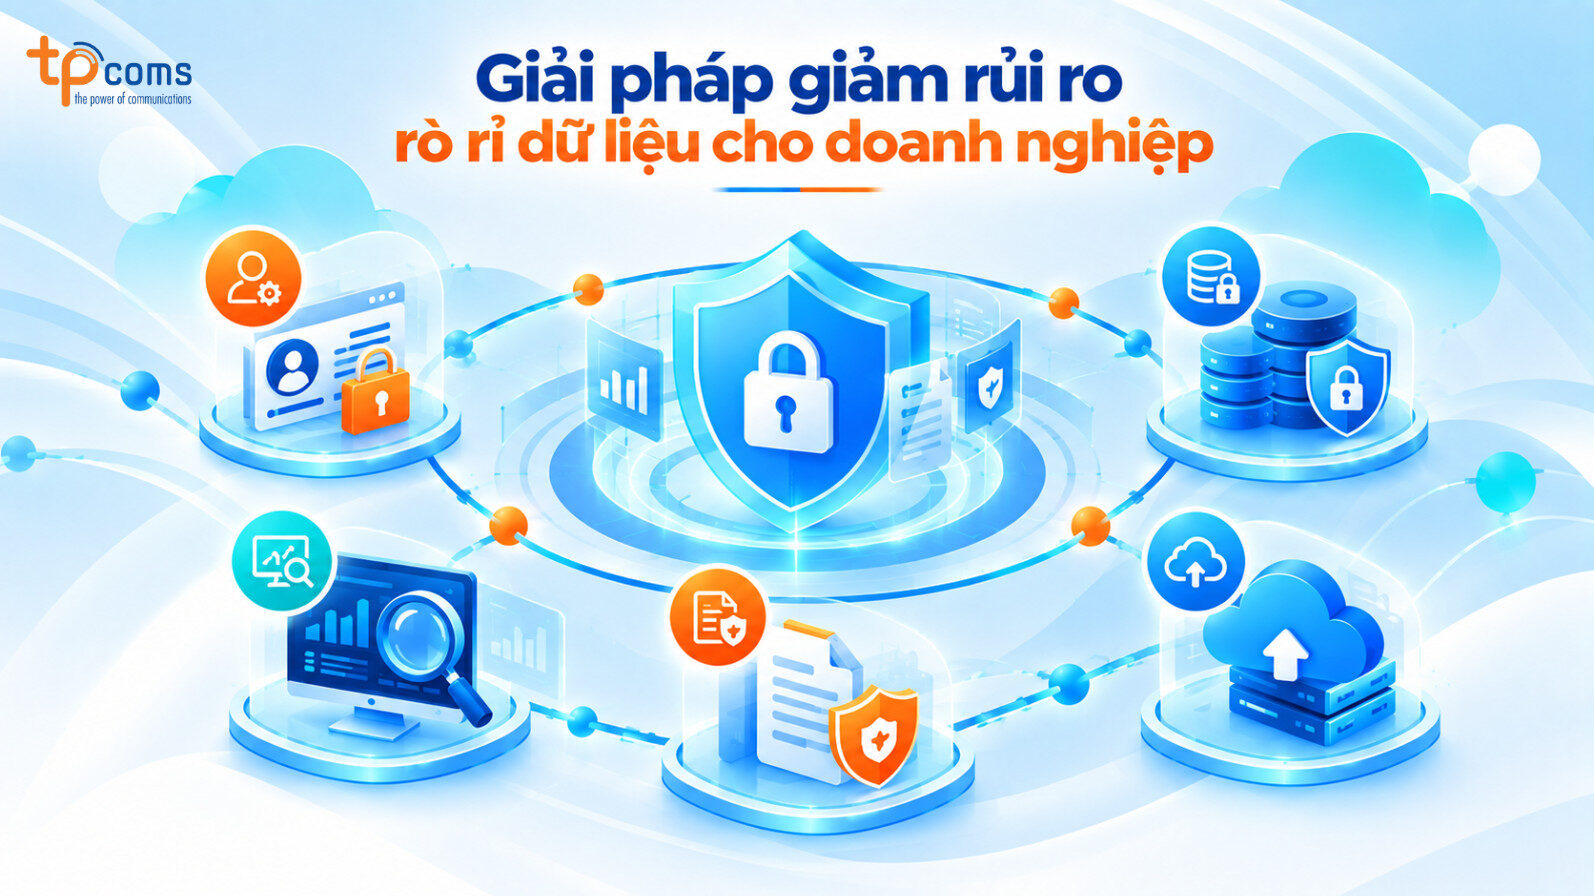
Để giảm nguy cơ rò rỉ dữ liệu, doanh nghiệp cần bảo vệ thông tin xuyên suốt từ quyền truy cập đến quá trình lưu trữ, sử dụng và khôi phục dữ liệu.
Trước hết, kiểm soát truy cập bằng quản lý danh tính và quyền truy cập (IAM), xác thực đa yếu tố (MFA), phân quyền theo vai trò (RBAC), nguyên tắc quyền tối thiểu và quản lý tài khoản đặc quyền (PAM) giúp hạn chế người không có thẩm quyền tiếp cận dữ liệu.
Bên cạnh đó, mã hóa và bảo vệ dữ liệu giúp đảm bảo an toàn khi lưu trữ và truyền tải. Giám sát và phát hiện với SIEM, quản lý nhật ký giúp nhận diện sớm hoạt động bất thường, trong khi kiểm soát thất thoát dữ liệu (DLP) cùng bảo mật thiết bị, mạng và email giúp hạn chế dữ liệu bị sao chép hoặc truyền ra ngoài.
Cuối cùng, doanh nghiệp cần xây dựng phương án Backup và Disaster Recovery để duy trì khả năng phục hồi khi dữ liệu bị xóa, hư hỏng hoặc mã hóa do tấn công mạng. Các biện pháp như Immutable Backup, Offline Backup và kiểm thử khôi phục định kỳ giúp giảm thiểu nguy cơ mất dữ liệu và gián đoạn hệ thống. Tuy nhiên, cần lưu ý rằng sao lưu chỉ hỗ trợ khôi phục dữ liệu, không thể ngăn chặn hoặc thu hồi dữ liệu đã bị rò rỉ ra bên ngoài.
Khi nào doanh nghiệp cần giải pháp bảo mật chuyên sâu?
Giải pháp bảo mật chuyên sâu đặc biệt cần thiết khi doanh nghiệp có nhiều người dùng và quyền truy cập phức tạp, lưu trữ lượng lớn dữ liệu nhạy cảm hoặc vận hành hạ tầng Đám mây lai (Hybrid Cloud), đa đám mây (Multi-Cloud). Nhu cầu này cũng cao hơn khi doanh nghiệp cần giám sát, phát hiện và phản ứng sự cố liên tục hoặc phải đáp ứng các yêu cầu nghiêm ngặt về bảo mật và tuân thủ.
Trong những trường hợp này, doanh nghiệp có thể kết hợp bảo vệ dữ liệu, dịch vụ giám sát và ứng phó sự cố (MDR), mô hình bảo mật Zero Trust và sao lưu bất biến để tăng khả năng bảo vệ và phục hồi dữ liệu.
Đọc thêm về >> Zero Trust – Mô hình bảo mật mặc định của doanh nghiệp
Kết luận
Một sự cố rò rỉ dữ liệu không kết thúc ở thời điểm doanh nghiệp phát hiện ra nó. Nếu không được khoanh vùng và xử lý đúng cách, dữ liệu vẫn có thể tiếp tục bị khai thác, trong khi các dấu vết quan trọng cũng có nguy cơ bị mất. Vì vậy, doanh nghiệp cần kết hợp ứng phó sự cố với chiến lược bảo vệ dữ liệu dài hạn, từ kiểm soát truy cập, giám sát đến sao lưu và phục hồi. Chủ động xây dựng nhiều lớp bảo vệ sẽ giúp doanh nghiệp giảm thiểu thiệt hại và duy trì khả năng vận hành ngay cả khi sự cố xảy ra.