Trong bối cảnh doanh nghiệp ngày càng sử dụng Cloud, làm việc từ xa và kết nối nhiều hệ thống, mô hình bảo mật dựa trên một vùng mạng nội bộ đáng tin cậy không còn đủ để kiểm soát truy cập. Zero Trust đưa ra cách tiếp cận khác: không mặc định tin cậy bất kỳ người dùng, thiết bị hay kết nối nào, mà luôn xác minh trước khi cho phép truy cập tài nguyên. Vậy Zero Trust là gì, hoạt động dựa trên những nguyên tắc nào và được ứng dụng như thế nào trong doanh nghiệp hiện đại?
Zero Trust là gì?
Zero Trust là mô hình và nguyên tắc kiến trúc bảo mật dựa trên nguyên tắc không mặc định tin cậy bất kỳ người dùng, thiết bị, ứng dụng hay kết nối nào, ngay cả khi chúng nằm trong mạng nội bộ. Thay vào đó, quyền truy cập tài nguyên được kiểm soát theo chính sách bảo mật, dựa trên danh tính, trạng thái thiết bị và ngữ cảnh truy cập, đồng thời được đánh giá lại khi có thay đổi hoặc xuất hiện rủi ro cần xử lý.
Khác với mô hình bảo mật truyền thống thường xem mạng nội bộ là vùng đáng tin cậy, Zero Trust chuyển trọng tâm sang kiểm soát từng yêu cầu truy cập và giới hạn quyền theo nhu cầu thực tế. Đây là cách tiếp cận phù hợp với môi trường doanh nghiệp hiện đại, khi người dùng, thiết bị và ứng dụng có thể truy cập hệ thống từ nhiều vị trí và nền tảng khác nhau.
Nguyên tắc “Never Trust, Always Verify” nghĩa là gì?
“Never Trust, Always Verify” có thể hiểu là không mặc định tin cậy và luôn xác minh trước khi cho phép truy cập. Trong Zero Trust, hệ thống không xem người dùng đã đăng nhập, thiết bị thuộc mạng nội bộ hay ứng dụng đang chạy trong hệ thống là đáng tin cậy mặc nhiên.
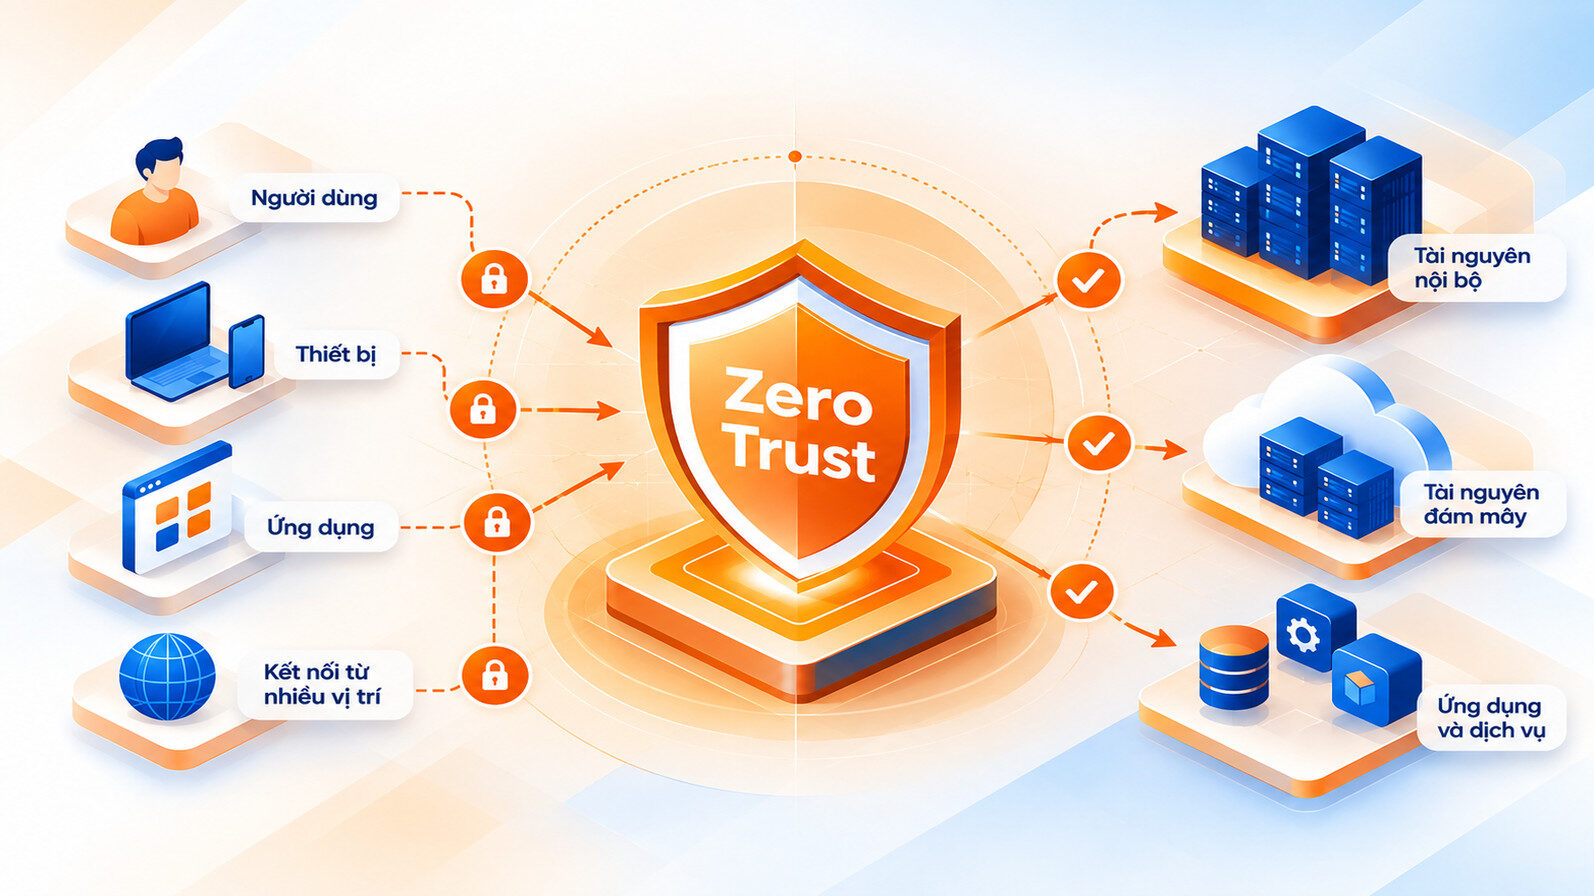
Mỗi yêu cầu truy cập đều cần được xác thực và đánh giá trước khi cấp quyền. Việc kiểm tra không chỉ dựa trên danh tính người dùng mà còn có thể xem xét thiết bị, ứng dụng hoặc dịch vụ, vị trí, thời điểm, trạng thái bảo mật và các thông tin context khác.
Quyền truy cập sau đó được quyết định dựa trên policy đã thiết lập và chỉ cấp phạm vi quyền cần thiết cho resource mà người dùng hoặc dịch vụ đang yêu cầu. Vì vậy, Zero Trust không có nghĩa là từ chối mọi truy cập, mà là không cấp quyền chỉ vì một đối tượng được xem là “đáng tin cậy” từ trước.
Các nguyên tắc cốt lõi của Zero Trust
Zero Trust không phải một bộ công cụ bảo mật riêng lẻ mà là cách tổ chức và kiểm soát quyền truy cập dựa trên nguyên tắc không tin cậy mặc định. Theo NIST SP 800-207, trọng tâm của Zero Trust là bảo vệ resource, xác thực và cấp quyền động cho từng yêu cầu truy cập, đồng thời liên tục sử dụng thông tin về trạng thái của người dùng, thiết bị và hệ thống để đưa ra quyết định.
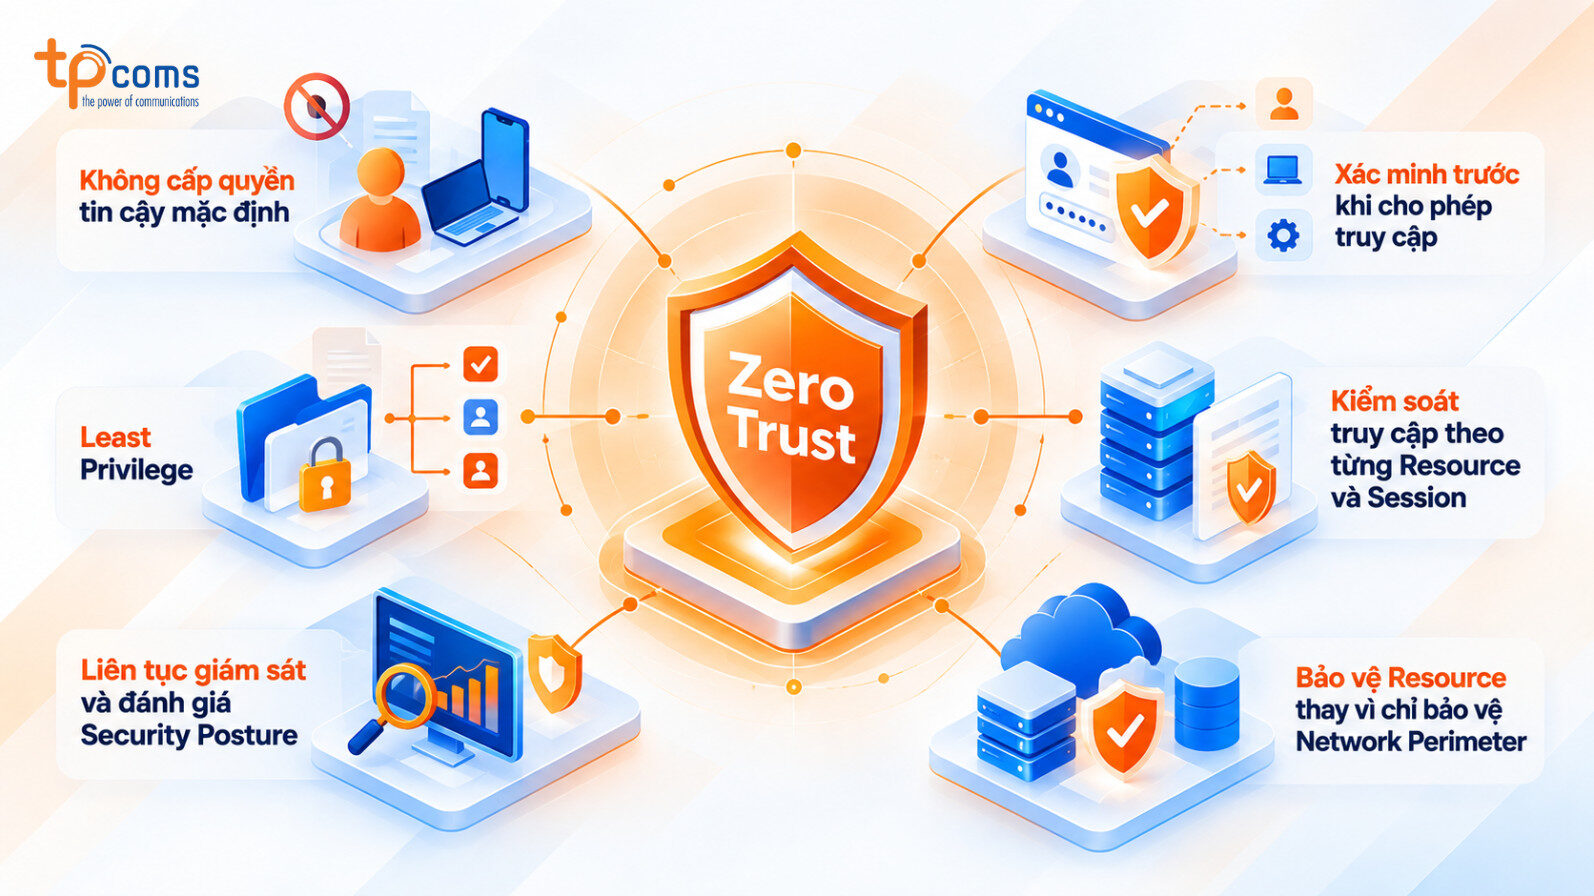
Không cấp quyền tin cậy mặc định
Zero Trust không xem người dùng, thiết bị hay ứng dụng là đáng tin cậy chỉ vì chúng đang ở trong mạng nội bộ hoặc đã từng được xác thực. Mỗi yêu cầu truy cập đều phải được đánh giá theo policy trước khi cấp quyền.
Điều này giúp loại bỏ mô hình “tin cậy bên trong, không tin cậy bên ngoài”, vốn có thể tạo ra rủi ro khi một tài khoản hoặc thiết bị trong mạng bị xâm nhập.
Xác minh trước khi cho phép truy cập
Trước khi truy cập resource, hệ thống cần xác minh danh tính và đánh giá các điều kiện liên quan đến request. Việc xác minh có thể dựa trên User Identity, Device, Application, Context và Security Policy.
Quan trọng hơn, xác minh không chỉ diễn ra một lần khi đăng nhập. Quyết định truy cập có thể được đánh giá lại khi điều kiện hoặc trạng thái bảo mật thay đổi.
Least Privilege
Zero Trust áp dụng nguyên tắc Least Privilege, nghĩa là người dùng hoặc dịch vụ chỉ được cấp quyền ở mức cần thiết để thực hiện công việc.
Thay vì cấp quyền truy cập rộng cho toàn bộ hệ thống, quyền được giới hạn theo resource, chức năng, phạm vi và thời gian phù hợp. Điều này giúp giảm phạm vi ảnh hưởng nếu tài khoản hoặc thiết bị bị xâm nhập.
Kiểm soát truy cập theo từng Resource và Session
Zero Trust chuyển trọng tâm từ việc “đã vào mạng hay chưa” sang được phép truy cập resource nào. Mỗi request đến ứng dụng, dữ liệu, máy chủ hoặc dịch vụ đều có thể được đánh giá dựa trên policy.
Quyền truy cập vì vậy được kiểm soát ở cấp độ resource và session, thay vì sau khi đã vào mạng thì mặc nhiên có thể tiếp cận nhiều tài nguyên khác.
Liên tục giám sát và đánh giá Security Posture
Quyết định truy cập trong Zero Trust cần dựa trên thông tin cập nhật về Security Posture của người dùng, thiết bị và hệ thống. Các thông tin như trạng thái thiết bị, hoạt động bất thường hoặc thay đổi về rủi ro có thể ảnh hưởng đến quyết định cấp quyền.
Do đó, Zero Trust yêu cầu doanh nghiệp duy trì khả năng giám sát, thu thập và phân tích tín hiệu bảo mật liên tục, thay vì chỉ xác minh tại thời điểm đăng nhập.
Bảo vệ Resource thay vì chỉ bảo vệ Network Perimeter
Một trong những thay đổi quan trọng của Zero Trust là chuyển trọng tâm từ Network Perimeter sang Resource. Với môi trường hiện đại, người dùng có thể làm việc từ xa, ứng dụng có thể chạy trên Cloud và dữ liệu có thể nằm ở nhiều hệ thống khác nhau. Vì vậy, chỉ xây dựng một vùng mạng nội bộ đáng tin cậy không còn đủ.
Zero Trust tập trung bảo vệ trực tiếp ứng dụng, dữ liệu, máy chủ, dịch vụ và các tài nguyên quan trọng, đồng thời kiểm soát ai hoặc thành phần nào được phép truy cập từng resource đó.
Zero Trust được ứng dụng như thế nào trong doanh nghiệp?
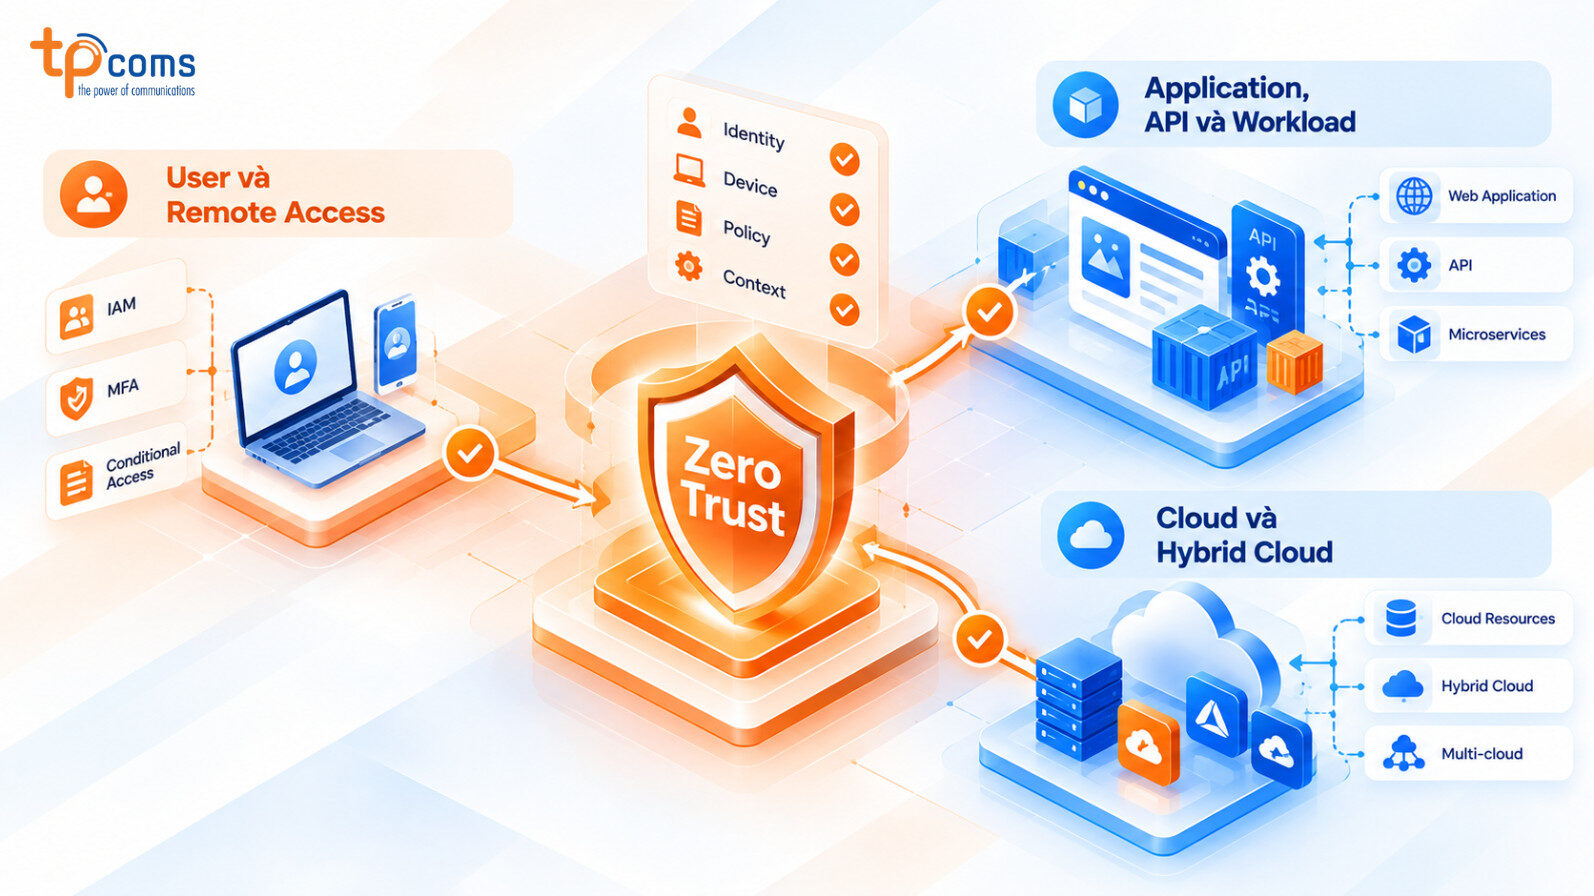
Zero Trust có thể được áp dụng vào nhiều lớp trong hệ thống doanh nghiệp, từ người dùng, ứng dụng đến hạ tầng Cloud. Thay vì xây dựng một vùng mạng được mặc định tin cậy, doanh nghiệp kiểm soát quyền truy cập dựa trên từng đối tượng, resource và context cụ thể.
Bảo vệ User và Remote Access
Với nhân viên làm việc từ xa, doanh nghiệp không nên mặc định rằng một người dùng đã đăng nhập thì có thể truy cập toàn bộ hệ thống. Zero Trust có thể được áp dụng bằng cách kết hợp IAM, MFA và chính sách truy cập theo điều kiện.
Ví dụ, nhân viên chỉ được truy cập hệ thống ERP khi đã xác thực đúng danh tính, sử dụng thiết bị đáp ứng yêu cầu bảo mật và có quyền truy cập phù hợp. Với tài khoản quản trị, doanh nghiệp có thể áp dụng Privileged Access để giới hạn quyền và phạm vi tài nguyên được phép sử dụng.
Bảo vệ Application, API và Workload
Đối với Web Application và API, Zero Trust giúp doanh nghiệp kiểm soát ai hoặc thành phần nào được phép truy cập từng ứng dụng và API thay vì cho phép truy cập rộng dựa trên vị trí mạng.
Trong môi trường Microservices, nguyên tắc này còn được áp dụng giữa các service. Một service chỉ được phép giao tiếp với những service hoặc resource mà nó thực sự cần, thay vì có khả năng kết nối tự do trong cùng một network.
Kiểm soát truy cập trong Cloud và Hybrid Cloud
Khi hệ thống được triển khai trên Cloud, Hybrid Cloud hoặc Multi-cloud, tài nguyên có thể nằm ở nhiều môi trường khác nhau. Zero Trust giúp doanh nghiệp quản lý quyền truy cập đến Cloud resources và workload dựa trên identity và policy thay vì dựa hoàn toàn vào network perimeter.
Kết luận
Zero Trust không chỉ là một mô hình bảo mật, mà còn là cách doanh nghiệp thay đổi cách kiểm soát quyền truy cập vào hệ thống. Thay vì mặc định tin tưởng người dùng hay thiết bị khi đã ở trong mạng nội bộ, Zero Trust yêu cầu mỗi lần truy cập đều phải được kiểm tra và chỉ cấp quyền cần thiết.
Cách tiếp cận này đặc biệt phù hợp với doanh nghiệp hiện đại, khi nhân viên có thể làm việc từ nhiều nơi, dữ liệu và ứng dụng được triển khai trên nhiều môi trường khác nhau. Khi được kết hợp với các giải pháp bảo mật hiện có, Zero Trust giúp doanh nghiệp kiểm soát truy cập chặt chẽ hơn, giảm rủi ro và tăng khả năng bảo vệ hệ thống trước các mối đe dọa ngày càng phức tạp.