Trong một hệ thống doanh nghiệp, Firewall không đơn thuần là thiết bị đứng ở lớp biên để chặn các kết nối từ bên ngoài. Khi hạ tầng mở rộng với nhiều chi nhánh, Data Center, Cloud và các vùng mạng nội bộ, Firewall còn phải đáp ứng yêu cầu về kiểm soát traffic, phân đoạn, hiệu năng, bảo mật và tính sẵn sàng. Vậy Firewall là gì và doanh nghiệp nên dựa trên những tiêu chí nào để lựa chọn Firewall?
Firewall là gì? Vai trò trong bảo vệ hệ thống mạng
Firewall (tường lửa) là hệ thống bảo mật được sử dụng để kiểm soát và lọc lưu lượng mạng dựa trên các chính sách được thiết lập, qua đó cho phép, hạn chế hoặc chặn những kết nối không phù hợp.
Vai trò của Firewall trong hệ thống mạng
Firewall đóng vai trò như một lớp kiểm soát truy cập giữa các vùng mạng, giúp doanh nghiệp kiểm soát traffic dựa trên các chính sách bảo mật đã thiết lập. Firewall có thể cho phép, chặn hoặc hạn chế kết nối theo nhiều tiêu chí như IP, port, protocol, application hoặc user.
Trong hệ thống mạng doanh nghiệp, Firewall còn hỗ trợ phân tách các vùng mạng, kiểm soát luồng truy cập đến tài nguyên quan trọng và giảm nguy cơ truy cập trái phép. Khi được triển khai kết hợp với các cơ chế bảo mật khác, Firewall góp phần tạo nên mô hình bảo vệ nhiều lớp cho toàn bộ hạ tầng mạng.
Firewall được triển khai ở những vị trí nào?
Firewall thường được đặt tại ranh giới giữa các vùng mạng có mức độ tin cậy hoặc yêu cầu bảo mật khác nhau. Một số vị trí phổ biến gồm:
- Internet Edge: Kiểm soát traffic giữa Internet và hệ thống mạng doanh nghiệp.
- Internal Network: Phân tách và kiểm soát traffic giữa các vùng mạng nội bộ.
- Data Center: Bảo vệ các server và hệ thống quan trọng trước traffic từ các vùng mạng khác.
- DMZ: Kiểm soát kết nối giữa Internet, vùng DMZ và mạng nội bộ.
- Branch: Bảo vệ kết nối giữa chi nhánh với hệ thống trung tâm hoặc các mạng bên ngoài.
- Cloud/Virtual Network: Kiểm soát traffic giữa các workload, network segment và tài nguyên trong môi trường Cloud.
Các loại Firewall phổ biến hiện nay
Firewall có thể được phân loại dựa trên công nghệ xử lý, vị trí và hình thức triển khai. Do đó, các loại Firewall dưới đây không nhất thiết loại trừ lẫn nhau mà có thể được kết hợp trong cùng một hệ thống.
1. Packet Filtering Firewall
Packet Filtering Firewall kiểm tra các thông tin cơ bản của packet như IP, port và protocol để quyết định cho phép hoặc chặn traffic. Đây là cơ chế tương đối đơn giản, phù hợp với các yêu cầu filtering cơ bản nhưng khả năng phân tích traffic còn hạn chế.
2. Stateful Firewall
Stateful Firewall theo dõi trạng thái của connection/session để đánh giá traffic dựa trên ngữ cảnh của kết nối. So với Packet Filtering Firewall, cơ chế này có khả năng kiểm soát traffic tốt hơn và được sử dụng phổ biến trong các hệ thống Network Firewall hiện đại.
3. Proxy / Application Gateway Firewall
Proxy Firewall hoạt động như một lớp trung gian giữa client và server, thay mặt client thiết lập kết nối đến hệ thống đích. Nhờ đó, Firewall có thể kiểm soát traffic ở lớp ứng dụng và hạn chế việc client kết nối trực tiếp với server.
4. Next-Generation Firewall (NGFW)
NGFW (Next-Generation Firewall) mở rộng khả năng kiểm soát vượt ra ngoài IP và port, kết hợp nhiều chức năng bảo mật trong một nền tảng. Tùy sản phẩm, NGFW có thể tích hợp:
- Application Control
- IPS
- Malware Protection
- User/Identity Awareness
- URL/Web Filtering
- TLS/SSL Inspection
- Threat Intelligence
5. Host-based và Virtual Firewall
Host-based Firewall được triển khai trực tiếp trên từng máy chủ hoặc endpoint để kiểm soát traffic của thiết bị đó. Trong khi đó, Virtual Firewall được triển khai dưới dạng software hoặc virtual appliance trên môi trường ảo hóa và Cloud, phù hợp với các hệ thống có kiến trúc linh hoạt và workload phân tán.
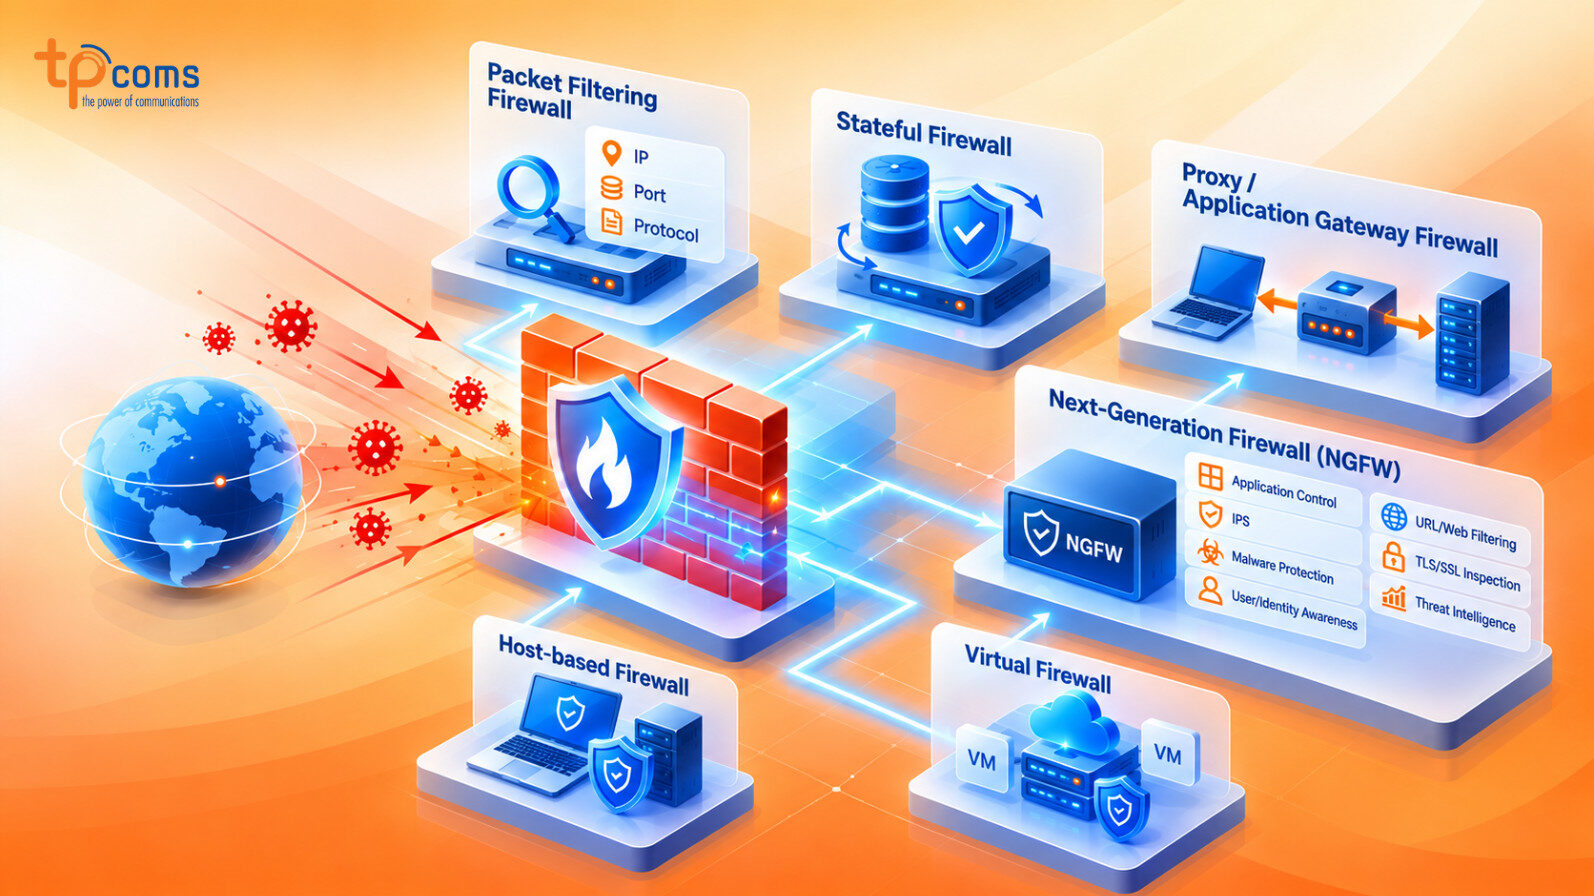
Lưu ý: Các cách phân loại trên có thể giao thoa. Một Firewall có thể đồng thời là Stateful Firewall, NGFW và Virtual Firewall tùy theo công nghệ và hình thức triển khai.
Hướng dẫn lựa chọn Firewall phù hợp với hệ thống doanh nghiệp
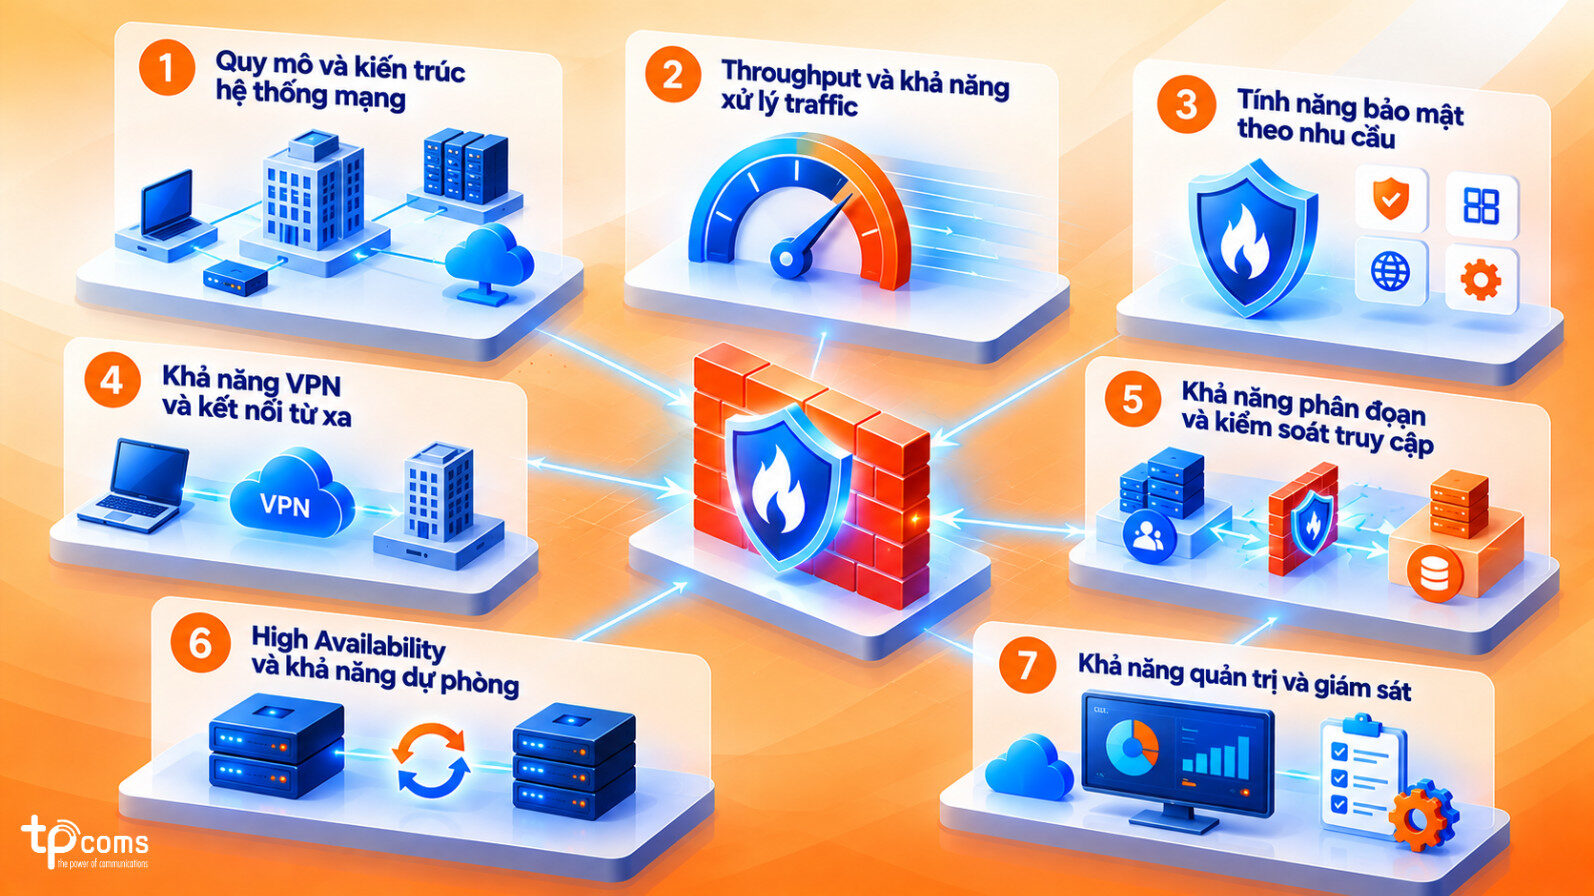
Quy mô và kiến trúc hệ thống mạng
Trước tiên, doanh nghiệp cần xác định quy mô và kiến trúc mạng hiện tại, bao gồm số lượng user, branch, server, Data Center, Internet links, DMZ, Cloud connectivity và các vùng mạng nội bộ.
Các yếu tố này giúp xác định Firewall cần bảo vệ bao nhiêu vùng mạng, xử lý bao nhiêu kết nối và có cần hỗ trợ các mô hình phân đoạn phức tạp hay không.
Throughput và khả năng xử lý traffic
Không nên chỉ nhìn vào Firewall Throughput khi đánh giá hiệu năng. Doanh nghiệp cần xem xét thêm:
- Firewall Throughput
- Threat Prevention Throughput
- IPS Throughput
- VPN Throughput
- Concurrent Sessions
- New Connections/Second
Đặc biệt, khi bật các tính năng như IPS, Application Control hoặc TLS Inspection, hiệu năng thực tế có thể thấp hơn đáng kể so với thông số Firewall Throughput thuần túy. Vì vậy, nên đối chiếu thông số trong điều kiện sử dụng thực tế của hệ thống.
Tính năng bảo mật theo nhu cầu
Tùy vào yêu cầu bảo vệ, doanh nghiệp có thể cân nhắc các tính năng như IPS/IDS, Application Control, URL Filtering, Malware Protection, Anti-Bot, SSL/TLS Inspection, DNS Security và Threat Intelligence.
Không nên mặc định Firewall càng nhiều tính năng càng tốt. Quan trọng là xác định workload, loại traffic và yêu cầu bảo mật thực tế để lựa chọn các tính năng cần thiết, tránh đầu tư vào những khả năng không được sử dụng.
Khả năng VPN và kết nối từ xa
Với doanh nghiệp có nhiều chi nhánh hoặc nhân sự làm việc từ xa, khả năng VPN là một tiêu chí quan trọng. Cần xem xét Site-to-Site VPN, Remote Access VPN, IPsec, SSL/TLS VPN, số lượng VPN Tunnel và Concurrent VPN Users.
Ngoài khả năng hỗ trợ VPN, doanh nghiệp cũng cần đối chiếu VPN Throughput để đảm bảo Firewall đáp ứng được lưu lượng khi nhiều kết nối hoạt động đồng thời.
Khả năng phân đoạn và kiểm soát truy cập
Firewall cần có khả năng kiểm soát traffic giữa các vùng mạng theo yêu cầu bảo mật, chẳng hạn Internet và Internal, User và Server, Server và Database, Production và Backup, On-premises và Cloud.
Khả năng phân đoạn phù hợp giúp giới hạn phạm vi truy cập và giảm nguy cơ một sự cố tại một vùng mạng ảnh hưởng đến các hệ thống khác.
High Availability và khả năng dự phòng
Đối với các hệ thống yêu cầu hoạt động liên tục, cần đánh giá khả năng High Availability (HA) của Firewall, bao gồm Active/Standby, Active/Active, Failover, Redundant Power, Dual WAN và Session Synchronization.
Khả năng quản trị và giám sát
Firewall nên cung cấp các công cụ hỗ trợ quản trị và giám sát phù hợp với quy mô hệ thống, như Centralized Management, Dashboard, Logging, Alert, Reporting, API, Role-based Administration và Policy Management.
Với hệ thống lớn hoặc nhiều chi nhánh, khả năng quản lý tập trung giúp đơn giản hóa việc triển khai policy, theo dõi sự kiện và kiểm soát cấu hình trên nhiều Firewall.
Những yếu tố cần xem xét khi lựa chọn Firewall
Lựa chọn Firewall theo mô hình hệ thống
Sau khi xác định các tiêu chí về hiệu năng, bảo mật, kết nối và quản trị, doanh nghiệp có thể tham khảo các yêu cầu thường gặp theo từng mô hình hệ thống:
|
Mô hình hệ thống |
Các tiêu chí, tính năng có thể tham khảo |
|
Doanh nghiệp nhỏ và văn phòng |
Internet Security, VPN, Application Control cơ bản, khả năng quản trị đơn giản và chi phí phù hợp |
|
Doanh nghiệp nhiều chi nhánh |
Site-to-Site VPN, SD-WAN Integration, Centralized Management, HA và khả năng quản lý policy trên nhiều site |
|
Data Center |
High Throughput, Concurrent Sessions, East-West Traffic Inspection, Segmentation, HA và Advanced Threat Prevention |
|
Hybrid Cloud / Multi-cloud |
Virtual Firewall, Cloud Integration, VPN/Direct Connectivity, Centralized Policy, Identity-aware Security và API/Automation |
|
Hệ thống có workload quan trọng |
Availability, Security, Performance và Recovery nhằm đáp ứng yêu cầu bảo vệ, duy trì và phục hồi hệ thống |
Lưu ý: Bảng trên mang tính tham khảo, không phải yêu cầu bắt buộc cho từng mô hình. Doanh nghiệp nên đối chiếu với kiến trúc mạng, lưu lượng, yêu cầu bảo mật và định hướng mở rộng thực tế trước khi lựa chọn Firewall.
Chi phí Firewall cần đánh giá như thế nào?
Khi lựa chọn Firewall, doanh nghiệp không nên chỉ so sánh giá thiết bị hoặc chi phí dịch vụ ban đầu mà cần xem xét toàn bộ các khoản chi phí trong suốt quá trình triển khai và vận hành.
|
Nhóm chi phí |
Các khoản cần xem xét |
|
Phần cứng hoặc dịch vụ |
Chi phí thiết bị Firewall hoặc chi phí sử dụng dịch vụ Firewall |
|
License và Subscription |
Các tính năng như IPS, Malware Protection, URL Filtering, Threat Intelligence, Support và các dịch vụ bảo mật đi kèm |
|
Triển khai |
Chi phí Deployment, Configuration và tích hợp Firewall vào hệ thống hiện tại |
|
Vận hành |
Chi phí Monitoring, quản lý policy, cập nhật và xử lý sự cố |
|
Bảo trì và hỗ trợ |
Maintenance, Technical Support, thay thế thiết bị hoặc gia hạn dịch vụ |
|
Đào tạo |
Training cho đội ngũ IT hoặc nhân sự vận hành Firewall |
Cách tiếp cận này giúp doanh nghiệp so sánh tổng chi phí trong vòng đời sử dụng Firewall, từ đầu tư, triển khai đến vận hành và bảo trì.
Kết luận
Lựa chọn Firewall phù hợp không chỉ dựa trên thông số kỹ thuật hay số lượng tính năng, mà cần xuất phát từ kiến trúc mạng, lưu lượng truy cập, yêu cầu bảo mật và khả năng mở rộng của doanh nghiệp. Đánh giá đồng thời hiệu năng, VPN, phân đoạn mạng, HA, khả năng quản trị và chi phí sẽ giúp doanh nghiệp xây dựng hệ thống bảo mật hiệu quả, đáp ứng nhu cầu vận hành lâu dài.
Nếu doanh nghiệp đang tìm kiếm giải pháp Firewall phù hợp, TPCOMS sẵn sàng tư vấn phương án bảo mật và quản trị hệ thống dựa trên hạ tầng, nhu cầu vận hành và ngân sách thực tế. Liên hệ TPCOMS để được hỗ trợ đánh giá hiện trạng và lựa chọn giải pháp phù hợp, hướng đến cân bằng giữa an toàn thông tin, hiệu năng và chi phí đầu tư.