Khi doanh nghiệp mở rộng hoạt động tại nhiều văn phòng, chi nhánh, nhà máy hoặc địa điểm kinh doanh, nhu cầu kết nối giữa các hệ thống không còn giới hạn trong phạm vi một mạng nội bộ. Các nền tảng ERP, CRM, phần mềm quản lý kho và dữ liệu vận hành cần được truy cập, trao đổi giữa nhiều địa điểm để bảo đảm hoạt động kinh doanh diễn ra đồng bộ. Trong bối cảnh đó, kết nối mạng đa chi nhánh trở thành một phần quan trọng của hạ tầng CNTT, giúp doanh nghiệp tổ chức hệ thống kết nối phù hợp với quy mô và yêu cầu vận hành.
Tuy nhiên, không phải doanh nghiệp nào cũng cần cùng một mô hình mạng. Những đơn vị có ít văn phòng và chủ yếu sử dụng ứng dụng Cloud sẽ có yêu cầu khác với doanh nghiệp sản xuất cần kết nối nhiều nhà máy đến hệ thống ERP tập trung. Việc lựa chọn giữa Site-to-Site VPN, MPLS/IP VPN và SD-WAN vì vậy cần dựa trên đặc điểm ứng dụng, yêu cầu chất lượng đường truyền, bảo mật và khả năng mở rộng, thay vì chỉ so sánh tốc độ hoặc chi phí triển khai.
Kết nối mạng đa chi nhánh là gì?
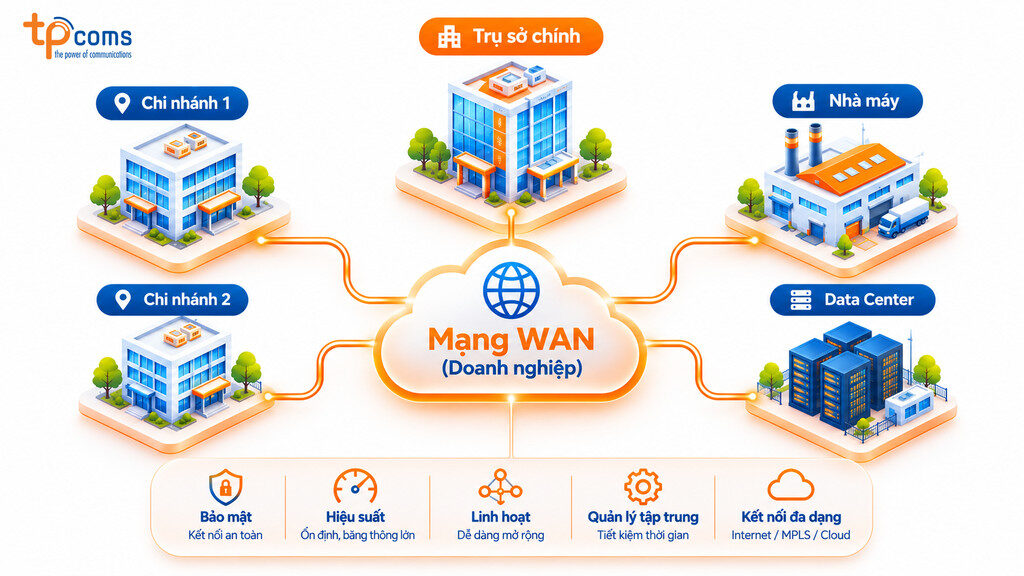
Kết nối mạng đa chi nhánh là việc thiết lập hạ tầng truyền thông dữ liệu giữa hai hoặc nhiều địa điểm của doanh nghiệp, bao gồm trụ sở chính, văn phòng đại diện, nhà máy, kho vận và trung tâm dữ liệu. Thông qua hệ thống kết nối này, các địa điểm có thể trao đổi dữ liệu, truy cập ứng dụng dùng chung và phối hợp vận hành theo những chính sách mạng được tổ chức thống nhất.
Trong khi mạng LAN (Local Area Network) phục vụ kết nối thiết bị trong phạm vi một địa điểm, mạng WAN (Wide Area Network) đảm nhiệm việc liên kết các mạng nội bộ ở những vị trí địa lý khác nhau. Tùy theo quy mô và nhu cầu sử dụng, doanh nghiệp có thể xây dựng mạng WAN thông qua Internet kết hợp VPN, sử dụng dịch vụ MPLS/IP VPN của nhà cung cấp hoặc triển khai SD-WAN để quản lý và điều phối lưu lượng trên nhiều loại đường truyền. Mỗi phương án có đặc điểm riêng về khả năng kiểm soát chất lượng kết nối, quản trị hệ thống và chi phí vận hành.
Để hiểu rõ hơn về các thành phần mạng tại từng địa điểm trước khi triển khai kết nối diện rộng, doanh nghiệp có thể tham khảo bài viết Hạ tầng mạng văn phòng.
Vì sao doanh nghiệp cần kết nối mạng giữa các chi nhánh?
Khi số lượng địa điểm hoạt động tăng lên, việc duy trì những hệ thống mạng độc lập có thể khiến doanh nghiệp gặp khó khăn trong trao đổi dữ liệu, kiểm soát truy cập và quản lý chất lượng kết nối. Một kiến trúc mạng đa chi nhánh được thiết kế phù hợp không chỉ đáp ứng nhu cầu liên lạc giữa các văn phòng mà còn hỗ trợ vận hành các ứng dụng tập trung, triển khai chính sách bảo mật và mở rộng hệ thống trong tương lai.
Đồng bộ dữ liệu và ứng dụng giữa các địa điểm
Đối với doanh nghiệp sử dụng ERP, CRM, phần mềm kế toán hoặc hệ thống quản lý kho tập trung, người dùng tại các chi nhánh cần truy cập ứng dụng và cập nhật dữ liệu trong quá trình làm việc. Nếu kết nối thiếu ổn định, thời gian phản hồi của hệ thống có thể bị ảnh hưởng, làm gián đoạn thao tác hoặc khiến việc trao đổi thông tin giữa các bộ phận trở nên chậm trễ.
Chẳng hạn, một chuỗi bán lẻ có nhiều cửa hàng cần cập nhật thông tin đơn hàng và tồn kho về hệ thống quản lý trung tâm. Việc triển khai mạng WAN phù hợp giúp tổ chức kết nối giữa các điểm bán và hệ thống tập trung, tạo điều kiện để dữ liệu được trao đổi theo quy trình vận hành thống nhất.
Đáp ứng yêu cầu hiệu năng của ứng dụng
Không phải mọi ứng dụng đều có yêu cầu kết nối giống nhau. Những hệ thống giao dịch, thoại IP, hội nghị trực tuyến hoặc ứng dụng truy cập cơ sở dữ liệu có thể nhạy cảm với độ trễ, mất gói tin và biến động chất lượng đường truyền. Trong khi đó, một số hoạt động như trao đổi email hoặc truy cập tài liệu có thể ít nhạy cảm hơn với các yếu tố này.
Vì vậy, khi xây dựng giải pháp kết nối mạng đa chi nhánh, doanh nghiệp cần đánh giá loại ứng dụng đang sử dụng, lưu lượng trao đổi giữa các địa điểm và khả năng ưu tiên những dịch vụ quan trọng. Đây là cơ sở để lựa chọn kiến trúc WAN đáp ứng yêu cầu vận hành thực tế.
Quản lý hệ thống và mở rộng chi nhánh
Khi mỗi chi nhánh sử dụng thiết bị, cấu hình và chính sách mạng khác nhau, bộ phận CNTT có thể phải dành nhiều thời gian cho việc giám sát, cập nhật cấu hình và xử lý sự cố. Những khó khăn này càng rõ rệt khi doanh nghiệp liên tục mở rộng thêm văn phòng hoặc địa điểm kinh doanh.
Một kiến trúc WAN được tổ chức thống nhất giúp chuẩn hóa chính sách kết nối, thuận tiện hơn trong việc theo dõi trạng thái mạng và triển khai thay đổi. Tuy nhiên, mức độ quản trị tập trung còn phụ thuộc vào công nghệ, thiết bị và nền tảng quản lý được lựa chọn.
Kiểm soát bảo mật và duy trì hoạt động
Việc kết nối nhiều địa điểm cũng làm tăng số lượng điểm truy cập và luồng dữ liệu cần kiểm soát. Doanh nghiệp cần xác định rõ quyền truy cập giữa các chi nhánh, phân tách những hệ thống quan trọng và áp dụng cơ chế mã hóa phù hợp khi dữ liệu được truyền qua các môi trường mạng khác nhau.
Bên cạnh bảo mật, khả năng dự phòng cũng cần được tính đến ngay từ giai đoạn thiết kế. Đối với những địa điểm có hoạt động kinh doanh quan trọng, việc bổ sung đường truyền dự phòng hoặc thiết lập cơ chế chuyển đổi kết nối có thể giúp giảm tác động khi xảy ra sự cố mạng.
Các mô hình kết nối mạng đa chi nhánh phổ biến
Hiện nay, doanh nghiệp có thể triển khai mạng WAN thông qua nhiều phương án khác nhau. Site-to-Site VPN, MPLS/IP VPN và SD-WAN là những lựa chọn thường gặp, nhưng không hoàn toàn tương đương về bản chất công nghệ. Trong khi Site-to-Site VPN là phương thức thiết lập kết nối bảo mật giữa các mạng, MPLS/IP VPN là dịch vụ mạng riêng được cung cấp trên hạ tầng của nhà mạng, thì SD-WAN tập trung vào khả năng quản lý và điều phối lưu lượng trên các đường truyền WAN.
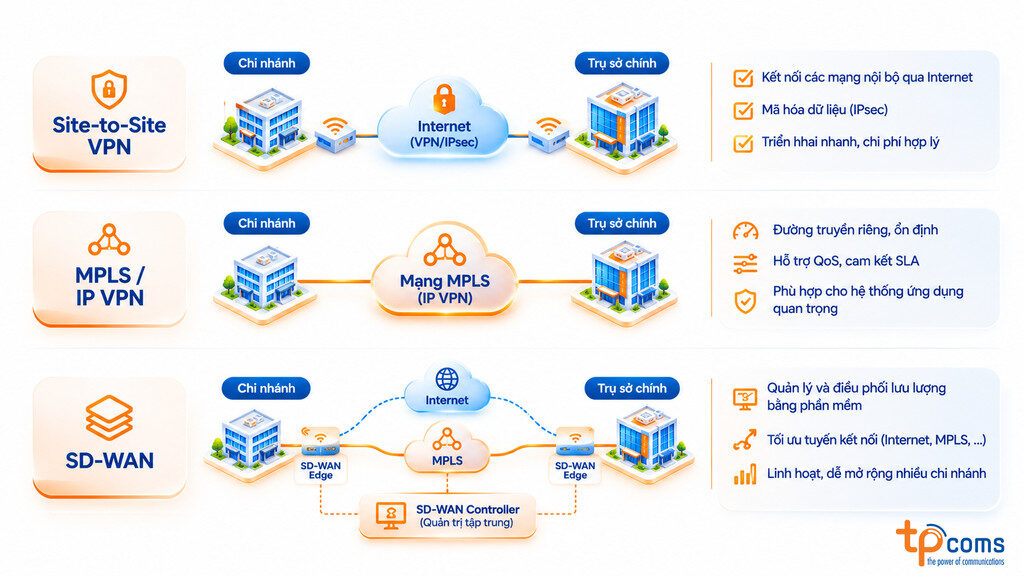
Site-to-Site VPN kết nối các chi nhánh qua Internet
Site-to-Site VPN cho phép kết nối mạng nội bộ của các địa điểm thông qua Internet bằng cách thiết lập đường hầm VPN giữa những thiết bị mạng. Khi sử dụng giao thức như IPsec, dữ liệu có thể được mã hóa trong quá trình truyền, giúp hạn chế nguy cơ bị truy cập trái phép trên đường truyền.
Phương án này có lợi thế về khả năng tận dụng kết nối Internet hiện có, phù hợp với doanh nghiệp có số lượng địa điểm không quá lớn hoặc cần triển khai kết nối giữa các văn phòng mà chưa có yêu cầu sử dụng mạng WAN riêng. Tuy nhiên, chất lượng truyền dẫn vẫn phụ thuộc vào Internet công cộng nên độ trễ, mất gói tin và hiệu năng có thể thay đổi theo tình trạng mạng. Việc cấu hình, quản lý khóa bảo mật và giám sát các đường hầm VPN cũng cần được thực hiện chặt chẽ để bảo đảm hệ thống vận hành an toàn.
MPLS/IP VPN kết nối qua mạng riêng của nhà cung cấp
MPLS (Multiprotocol Label Switching) là kỹ thuật chuyển tiếp dữ liệu dựa trên nhãn, được sử dụng trong nhiều hệ thống mạng của nhà cung cấp dịch vụ viễn thông. Trên nền tảng này, dịch vụ MPLS/IP VPN cho phép doanh nghiệp kết nối các địa điểm thông qua hạ tầng mạng của nhà cung cấp, đồng thời phân tách lưu lượng giữa những khách hàng sử dụng chung mạng truyền dẫn.
Đối với doanh nghiệp có nhiều văn phòng, nhà máy hoặc hệ thống ứng dụng tập trung, MPLS/IP VPN là phương án đáng cân nhắc khi cần một dịch vụ kết nối có chính sách chất lượng và phạm vi quản lý rõ ràng. Tùy theo thiết kế và gói dịch vụ, nhà cung cấp có thể hỗ trợ Quality of Service (QoS), ưu tiên lưu lượng cho các ứng dụng quan trọng và đưa ra những cam kết SLA phù hợp.
Chẳng hạn, doanh nghiệp sản xuất có thể sử dụng MPLS/IP VPN để kết nối các nhà máy với hệ thống ERP đặt tại Data Center, phục vụ việc cập nhật dữ liệu sản xuất, quản lý kho và điều hành tập trung. Tuy nhiên, khả năng phân tách lưu lượng của MPLS/IP VPN không đồng nghĩa với mã hóa đầu cuối. Đối với dữ liệu nhạy cảm, doanh nghiệp vẫn cần đánh giá thêm các cơ chế bảo vệ phù hợp.
SD-WAN quản lý và tối ưu kết nối WAN bằng phần mềm
SD-WAN (Software-Defined Wide Area Network) là giải pháp quản lý mạng WAN theo hướng điều khiển bằng phần mềm, cho phép doanh nghiệp tổ chức và điều phối lưu lượng trên nhiều loại đường truyền như Internet, MPLS hoặc mạng di động. Thay vì phụ thuộc vào một tuyến kết nối cố định, hệ thống có thể áp dụng chính sách định tuyến dựa trên loại ứng dụng, chất lượng đường truyền và các điều kiện được cấu hình.
Với doanh nghiệp có nhiều chi nhánh, SD-WAN hỗ trợ quản lý chính sách mạng tập trung và giám sát kết nối giữa các địa điểm. Ví dụ, một chuỗi bán lẻ có thể thiết lập chính sách ưu tiên lưu lượng cho hệ thống giao dịch, đồng thời sử dụng những tuyến kết nối khác cho hoạt động truy cập Internet thông thường. Khi chất lượng một đường truyền suy giảm, hệ thống SD-WAN có thể chuyển lưu lượng sang tuyến khác nếu kiến trúc và chính sách đã được thiết lập để hỗ trợ.
Điểm cần lưu ý là SD-WAN không phải một loại đường truyền vật lý và cũng không mặc định thay thế MPLS. Trong nhiều trường hợp, doanh nghiệp có thể kết hợp cả hai để vừa sử dụng dịch vụ mạng riêng, vừa tận dụng khả năng quản lý và điều phối lưu lượng của SD-WAN. Nội dung này đã được phân tích sâu hơn trong bài So sánh SD-WAN và MPLS.
So sánh các mô hình kết nối mạng đa chi nhánh
Mỗi phương án kết nối có những đặc điểm riêng về cách triển khai, chất lượng dịch vụ và khả năng quản trị. Doanh nghiệp cần lưu ý rằng Site-to-Site VPN, MPLS/IP VPN và SD-WAN không phải ba công nghệ loại trừ lẫn nhau. Trong thực tế, SD-WAN có thể sử dụng kết nối MPLS hoặc Internet làm hạ tầng truyền dẫn, trong khi VPN có thể được triển khai để bảo vệ dữ liệu trên những tuyến kết nối phù hợp.
|
Tiêu chí |
Site-to-Site VPN |
MPLS/IP VPN |
SD-WAN |
|
Nền tảng kết nối |
Internet |
Mạng của nhà cung cấp |
Nhiều loại kết nối WAN |
|
Chất lượng dịch vụ |
Phụ thuộc kết nối Internet |
Có thể hỗ trợ QoS và SLA |
Điều phối lưu lượng theo chính sách và chất lượng tuyến |
|
Bảo mật |
Có thể mã hóa bằng IPsec |
Phân tách lưu lượng, không mặc định mã hóa đầu cuối |
Tùy nền tảng, có thể hỗ trợ mã hóa và phân đoạn |
|
Quản trị |
Theo thiết bị và hệ thống VPN |
Theo mô hình triển khai dịch vụ |
Thường hỗ trợ quản trị tập trung |
|
Mở rộng |
Phụ thuộc kiến trúc VPN |
Theo phạm vi mạng nhà cung cấp |
Linh hoạt khi bổ sung địa điểm và đường truyền |
|
Phù hợp |
Kết nối các địa điểm với yêu cầu vừa phải |
Ứng dụng cần dịch vụ mạng riêng và SLA |
Hệ thống phân tán, nhiều đường truyền, Cloud/SaaS |
Những đặc điểm trên mang tính tham khảo vì hiệu năng thực tế còn phụ thuộc vào thiết bị, cấu hình và chất lượng đường truyền. Với doanh nghiệp có ít chi nhánh, Site-to-Site VPN có thể đáp ứng nhu cầu kết nối cơ bản mà không cần đầu tư một hệ thống WAN quá phức tạp. Trong khi đó, MPLS/IP VPN phù hợp khi doanh nghiệp cần sử dụng dịch vụ mạng riêng của nhà cung cấp và có yêu cầu rõ ràng về chất lượng kết nối.
SD-WAN thường được cân nhắc khi doanh nghiệp muốn quản lý nhiều địa điểm và nhiều loại đường truyền trên cùng một nền tảng. Đối với những hệ thống có cả ứng dụng nội bộ và dịch vụ Cloud, việc kết hợp MPLS, Internet và SD-WAN có thể mang lại sự linh hoạt trong tổ chức lưu lượng, nhưng vẫn cần đánh giá chi phí và yêu cầu kỹ thuật trước khi triển khai.
Những tiêu chí cần đánh giá khi lựa chọn giải pháp kết nối mạng đa chi nhánh
Lựa chọn giải pháp kết nối không chỉ là quyết định sử dụng công nghệ nào mà còn liên quan đến kiến trúc vận hành của toàn bộ hệ thống CNTT. Một mô hình phù hợp cần đáp ứng nhu cầu hiện tại, đồng thời có khả năng mở rộng khi doanh nghiệp bổ sung địa điểm hoặc thay đổi phương thức triển khai ứng dụng.
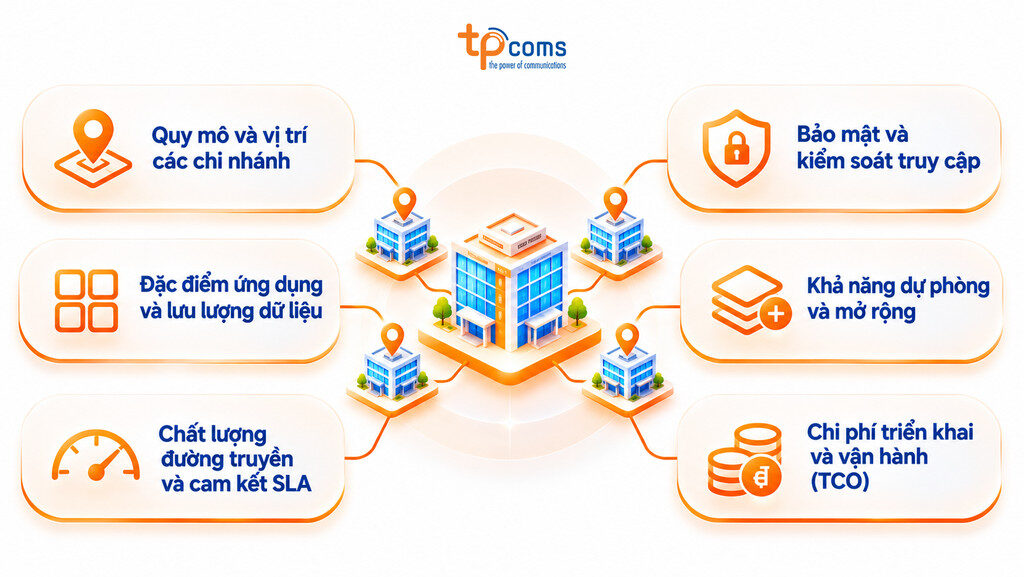
Quy mô và vị trí các chi nhánh
Số lượng địa điểm và phạm vi địa lý ảnh hưởng trực tiếp đến kiến trúc kết nối. Doanh nghiệp có ba văn phòng trong cùng một khu vực có thể lựa chọn mô hình khác với tổ chức sở hữu hàng chục chi nhánh trải rộng trên nhiều tỉnh thành. Bên cạnh số lượng điểm kết nối, doanh nghiệp cũng cần xác định lưu lượng chủ yếu đi từ chi nhánh về trụ sở hay trao đổi trực tiếp giữa các chi nhánh để lựa chọn kiến trúc phù hợp.
Đặc điểm ứng dụng và lưu lượng dữ liệu
Vị trí đặt ứng dụng là yếu tố quan trọng trong thiết kế WAN. Nếu phần lớn hệ thống ERP, CRM hoặc cơ sở dữ liệu được đặt tại Data Center tập trung, doanh nghiệp cần chú trọng kết nối giữa các chi nhánh và trung tâm dữ liệu. Ngược lại, với những đơn vị sử dụng nhiều ứng dụng Cloud/SaaS, khả năng truy cập Internet trực tiếp và bảo mật tại từng địa điểm có thể cần được ưu tiên hơn.
Ngoài ra, cần phân loại những ứng dụng nhạy cảm với độ trễ, mất gói tin hoặc yêu cầu truyền dữ liệu lớn để lựa chọn băng thông và chính sách ưu tiên lưu lượng phù hợp.
Chất lượng đường truyền và cam kết SLA
Băng thông là một trong những yếu tố cần xem xét, nhưng không phản ánh đầy đủ chất lượng kết nối. Đối với những ứng dụng quan trọng, doanh nghiệp cần đánh giá thêm độ trễ, mất gói tin, khả năng duy trì kết nối và thời gian xử lý sự cố. Các cam kết Service Level Agreement (SLA) cũng cần được đối chiếu với phạm vi dịch vụ, trách nhiệm hỗ trợ và yêu cầu vận hành thực tế.
Bảo mật và kiểm soát truy cập
Khi nhiều chi nhánh cùng kết nối đến hệ thống nội bộ, doanh nghiệp cần xác định rõ những nhóm người dùng, thiết bị và ứng dụng được phép trao đổi dữ liệu. Chính sách bảo mật có thể bao gồm phân đoạn mạng, kiểm soát truy cập, mã hóa dữ liệu và giám sát lưu lượng, tùy theo đặc điểm của từng hệ thống. Việc sử dụng mạng riêng hoặc VPN chỉ là một phần trong kiến trúc bảo mật tổng thể.
Khả năng dự phòng và mở rộng
Đối với các địa điểm có hoạt động kinh doanh quan trọng, doanh nghiệp nên xem xét sử dụng đường truyền dự phòng và cơ chế chuyển đổi khi xảy ra sự cố. Tuy nhiên, phương án dự phòng chỉ thực sự hiệu quả khi các điểm lỗi chung được nhận diện, chẳng hạn như hai đường truyền sử dụng chung tuyến cáp hoặc cùng phụ thuộc vào một thiết bị mạng.
Bên cạnh đó, kiến trúc WAN cần có khả năng bổ sung địa điểm mới mà không làm tăng quá mức độ phức tạp trong cấu hình và quản trị.
Chi phí triển khai và vận hành
Chi phí xây dựng mạng đa chi nhánh không chỉ bao gồm cước thuê đường truyền mà còn liên quan đến thiết bị, phần mềm, bản quyền, triển khai, giám sát và bảo trì. Việc đánh giá tổng chi phí sở hữu (Total Cost of Ownership – TCO) giúp doanh nghiệp có cái nhìn đầy đủ hơn về ngân sách cần thiết trong suốt quá trình sử dụng, thay vì chỉ so sánh mức phí ban đầu.
Giải pháp kết nối mạng đa chi nhánh từ TPCOMS
Đối với doanh nghiệp có nhiều văn phòng, chi nhánh hoặc nhà máy, việc xây dựng hạ tầng WAN cần được thực hiện trên cơ sở đánh giá kiến trúc hệ thống, đặc điểm ứng dụng và yêu cầu vận hành. Mỗi địa điểm có thể có nhu cầu kết nối khác nhau, nhưng toàn bộ hệ thống vẫn cần được tổ chức theo một phương án phù hợp để bảo đảm khả năng trao đổi dữ liệu và quản lý thống nhất.
Thông qua hệ sinh thái TPConnect, TPCOMS cung cấp các giải pháp kết nối doanh nghiệp như MPLS/IP VPN và SD-WAN, hỗ trợ xây dựng hạ tầng mạng phục vụ hoạt động trao đổi dữ liệu giữa nhiều địa điểm. Tùy theo nhu cầu thực tế, doanh nghiệp có thể xem xét sử dụng dịch vụ mạng riêng, triển khai SD-WAN để quản lý nhiều loại đường truyền hoặc kết hợp các phương án kết nối nhằm đáp ứng yêu cầu về hiệu năng, bảo mật và khả năng mở rộng.
Đối với những doanh nghiệp có văn phòng, nhà máy hoặc hệ thống đặt tại nước ngoài, nhu cầu kết nối cũng có thể mở rộng sang các dịch vụ truyền dẫn quốc tế như IPLC và IEPL. Đây là những phương án cần được đánh giá riêng theo phạm vi kết nối, yêu cầu kỹ thuật và đặc điểm hạ tầng tại từng quốc gia.
Tìm hiểu thêm về các giải pháp kết nối doanh nghiệp TPConnect hoặc liên hệ TPCOMS để được tư vấn phương án phù hợp với nhu cầu triển khai.
Kết luận
Kết nối mạng đa chi nhánh là một phần quan trọng trong hạ tầng CNTT của doanh nghiệp có nhiều địa điểm hoạt động. Tùy theo quy mô hệ thống, đặc điểm ứng dụng và yêu cầu vận hành, doanh nghiệp có thể lựa chọn Site-to-Site VPN, MPLS/IP VPN, SD-WAN hoặc kết hợp nhiều phương án để xây dựng kiến trúc WAN phù hợp.
Việc đánh giá đầy đủ chất lượng đường truyền, bảo mật, khả năng dự phòng và chi phí vận hành ngay từ giai đoạn thiết kế sẽ giúp doanh nghiệp chủ động hơn trong quản lý hệ thống, đồng thời tạo nền tảng cho nhu cầu mở rộng kết nối trong tương lai.