Ransomware là một dạng mã độc có khả năng mã hóa dữ liệu, khiến hệ thống không thể truy cập và được sử dụng để tống tiền nạn nhân. Các cuộc tấn công Ransomware có thể bắt đầu từ email lừa đảo, lỗ hổng bảo mật hoặc tài khoản bị đánh cắp, sau đó phát triển qua nhiều giai đoạn trước khi mã hóa hoặc đánh cắp dữ liệu. Hiểu rõ Ransomware là gì và các giai đoạn tấn công sẽ giúp doanh nghiệp nhận diện điểm yếu, xây dựng biện pháp phòng thủ phù hợp và chủ động ứng phó khi xảy ra sự cố.
Tấn công Ransomware là gì?
Tấn công Ransomware là hình thức tấn công mạng sử dụng mã độc tống tiền (Ransomware) để mã hóa dữ liệu hoặc làm gián đoạn quyền truy cập vào hệ thống, sau đó yêu cầu nạn nhân trả tiền để đổi lấy khả năng khôi phục. Tuy nhiên, không phải mọi cuộc tấn công tống tiền dữ liệu đều sử dụng Ransomware.
Trong khi Ransomware thường gắn với hành vi mã hóa dữ liệu, Data Extortion là hình thức tống tiền bằng cách đánh cắp dữ liệu và đe dọa công khai, phát tán hoặc sử dụng thông tin đó nếu nạn nhân không đáp ứng yêu cầu. Hai hình thức này có thể diễn ra độc lập hoặc kết hợp trong cùng một chiến dịch.
Chẳng hạn, với mô hình Double Extortion, kẻ tấn công vừa mã hóa dữ liệu, vừa đánh cắp thông tin để gây sức ép buộc doanh nghiệp trả tiền chuộc.
Do đó, doanh nghiệp cần phân biệt nguy cơ mã hóa dữ liệu với nguy cơ dữ liệu bị đánh cắp và tiết lộ trái phép. Ngay cả khi có thể khôi phục hệ thống từ bản sao lưu, doanh nghiệp vẫn có thể đối mặt với rủi ro rò rỉ thông tin nếu dữ liệu đã bị đánh cắp trước đó.
Những hệ thống nào thường trở thành mục tiêu của Ransomware?
Tấn công Ransomware có thể nhắm đến nhiều lớp hạ tầng, từ thiết bị đầu cuối đến hệ thống dữ liệu và Cloud. Một số mục tiêu phổ biến gồm:
Endpoint và User Devices
Máy tính, laptop và thiết bị đầu cuối có thể là điểm xâm nhập ban đầu thông qua phishing, malicious attachment hoặc compromised credentials. Sau khi kiểm soát Endpoint, attacker có thể tìm cách di chuyển sang các hệ thống khác.
Server và Virtual Machine
Physical Server, Virtual Machine và Application Server có thể bị mã hóa hoặc gián đoạn khi attacker xâm nhập được vào mạng hoặc chiếm quyền truy cập phù hợp.
Database và File Storage
Đây là nơi lưu trữ dữ liệu quan trọng nên thường là mục tiêu có giá trị. Ransomware có thể mã hóa database, file, volume hoặc storage mà ứng dụng sử dụng.
Backup Infrastructure
Backup cũng có thể bị tấn công nếu dùng chung credentials hoặc network với hệ thống chính. Vì vậy, backup cần được phân tách quyền truy cập và môi trường, đồng thời có cơ chế bảo vệ riêng.
Các xu hướng tấn công Ransomware
Tấn công Ransomware tiếp tục thay đổi theo hướng chuyên nghiệp hóa và mở rộng bề mặt tấn công. Thay vì chỉ tập trung vào mã hóa dữ liệu, các nhóm tấn công ngày càng khai thác lỗ hổng, danh tính và quyền truy cập để xâm nhập sâu hơn vào hạ tầng doanh nghiệp.
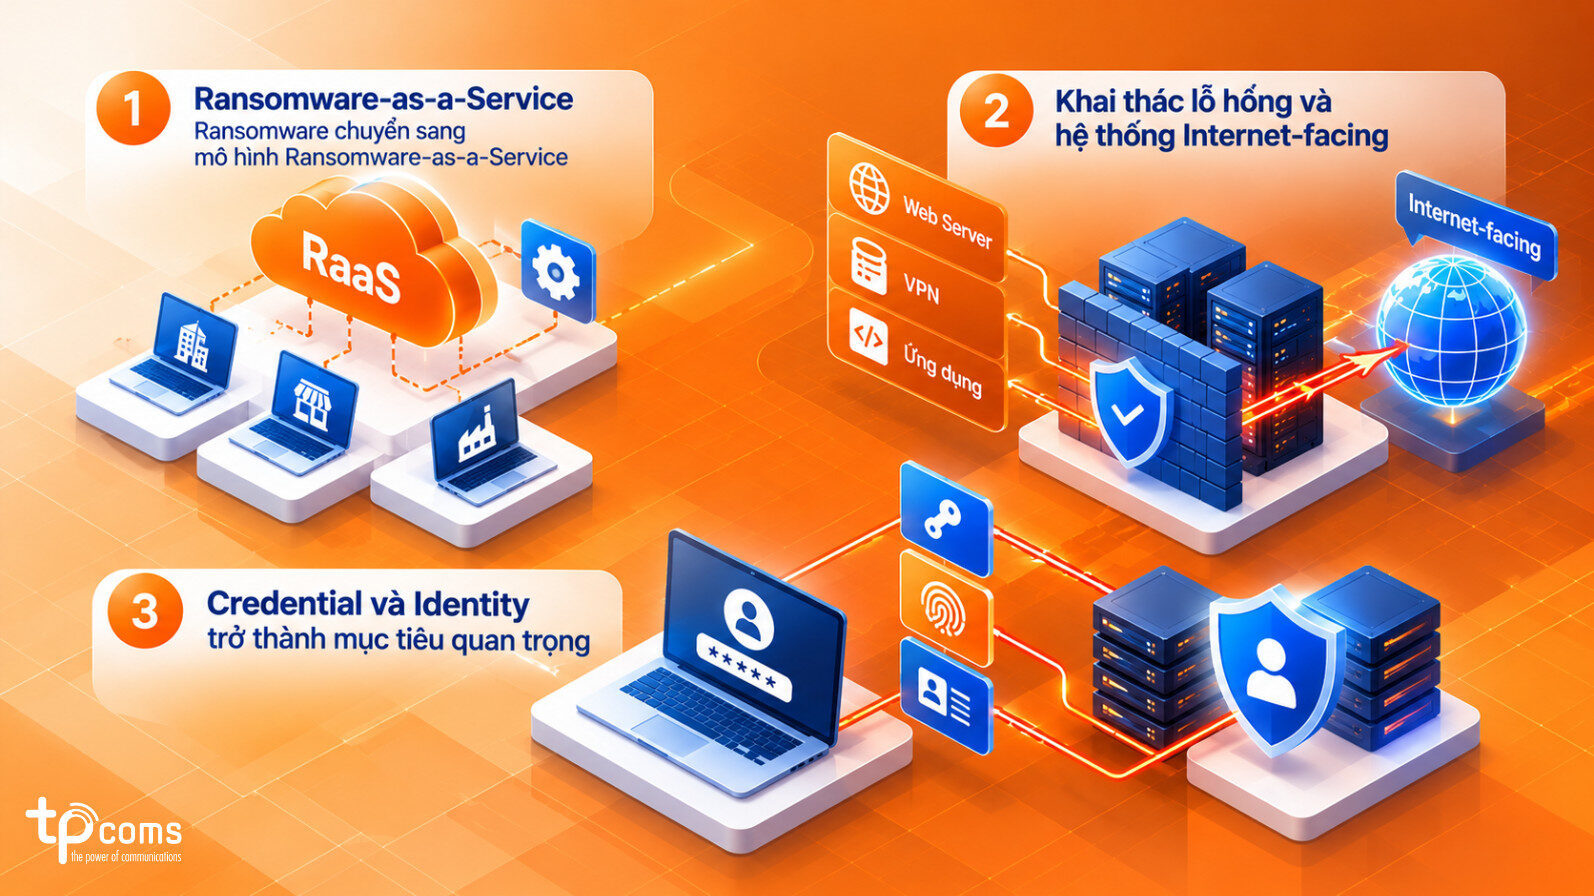
Ransomware chuyển sang mô hình Ransomware-as-a-Service
Ransomware không còn nhất thiết được thực hiện bởi một nhóm duy nhất từ đầu đến cuối. Thay vào đó, tội phạm mạng hình thành một hệ sinh thái chuyên môn hóa, trong đó mỗi bên đảm nhận một công đoạn khác nhau của cuộc tấn công.
Một chiến dịch có thể có sự tham gia của:
- Initial Access Broker (IAB): tìm kiếm và bán quyền truy cập ban đầu vào hệ thống doanh nghiệp.
- Ransomware Operator: phát triển, vận hành và cung cấp nền tảng ransomware.
- Affiliate: sử dụng ransomware để thực hiện tấn công và chia sẻ tiền chuộc với bên vận hành.
- Data Extortion Group: tập trung vào đánh cắp dữ liệu và gây sức ép bằng hình thức đe dọa công khai.
Khai thác lỗ hổng và hệ thống Internet-facing
Các hệ thống kết nối trực tiếp với Internet tiếp tục là một trong những điểm cần được doanh nghiệp ưu tiên bảo vệ. Những thành phần thường trở thành mục tiêu gồm:
- VPN và Remote Access Systems
- Firewall, Edge Devices
- Web-facing Applications
- Máy chủ và dịch vụ công khai trên Internet
- Thiết bị, phần mềm chưa được cập nhật bản vá
Credential và Identity trở thành mục tiêu quan trọng
Bên cạnh lỗ hổng kỹ thuật, Identity và Credential ngày càng đóng vai trò quan trọng trong các cuộc tấn công ransomware. Thay vì phải vượt qua nhiều lớp bảo vệ bằng cách khai thác trực tiếp hệ thống, kẻ tấn công có thể sử dụng thông tin xác thực bị đánh cắp để truy cập vào môi trường doanh nghiệp như một người dùng hợp lệ.
Các phương thức phổ biến gồm:
- Stolen Credentials: đánh cắp tài khoản và mật khẩu.
- Infostealer: thu thập mật khẩu, cookie, token và các dữ liệu xác thực trên thiết bị.
- Phishing: lừa người dùng cung cấp thông tin đăng nhập.
- Credential Stuffing: sử dụng thông tin đăng nhập bị rò rỉ để thử trên các hệ thống khác.
- Privileged Accounts: nhắm đến tài khoản có quyền quản trị hoặc quyền truy cập cao.
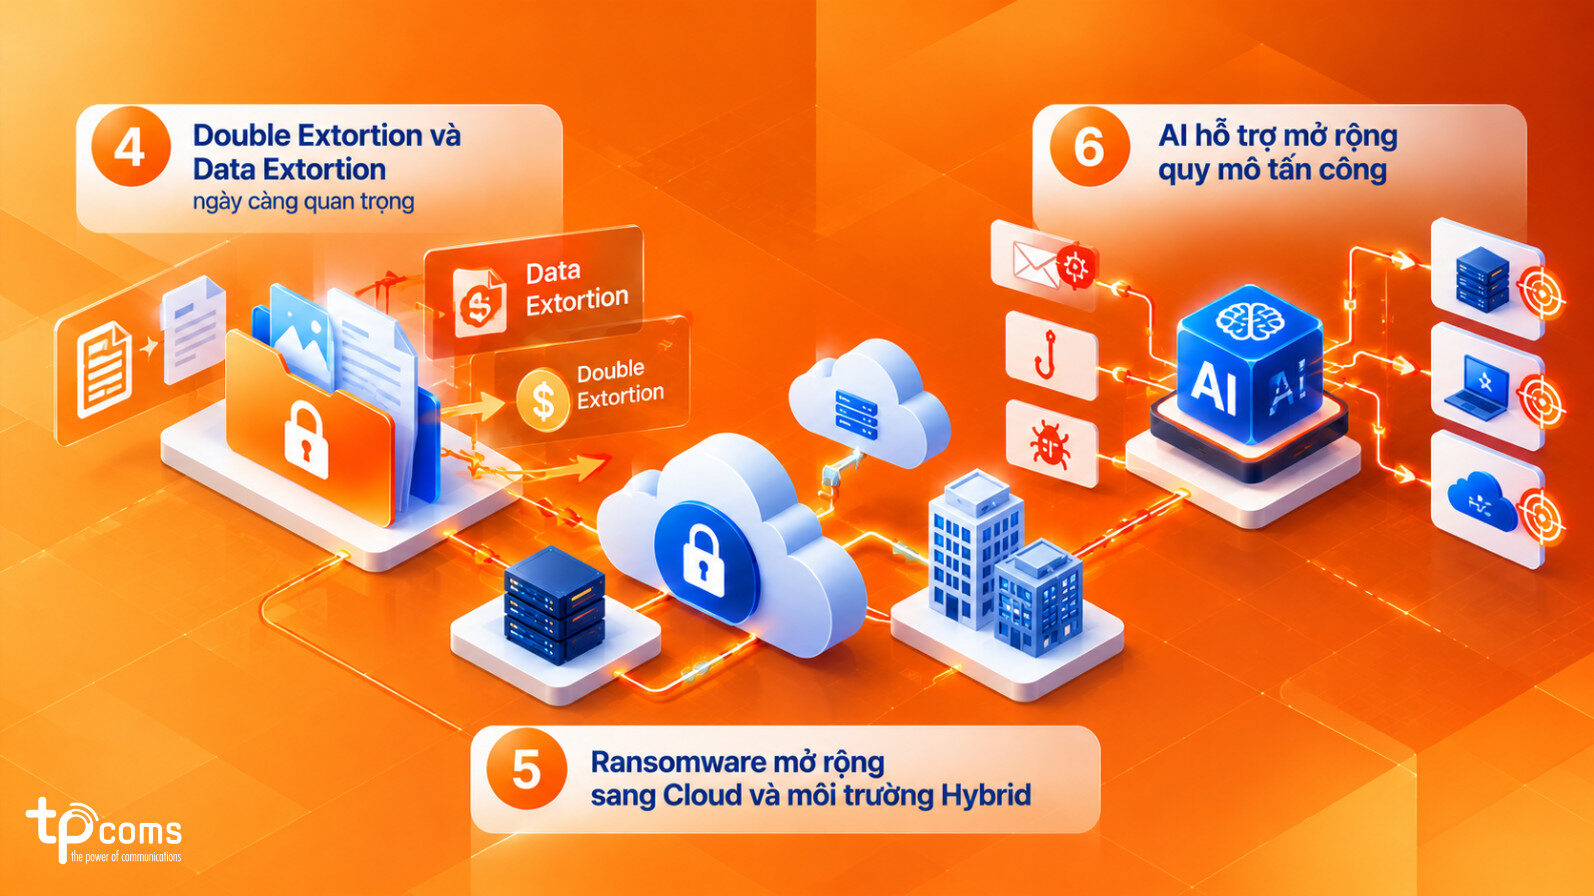
Double Extortion và Data Extortion ngày càng quan trọng
Ransomware hiện không chỉ dừng ở việc mã hóa dữ liệu rồi yêu cầu tiền chuộc. Một xu hướng ngày càng rõ là kẻ tấn công đánh cắp dữ liệu trước, sau đó mới mã hóa hoặc gây gián đoạn hệ thống và đe dọa công khai dữ liệu nếu nạn nhân không trả tiền. Mô hình này thường được gọi là Double Extortion.
Ransomware mở rộng sang Cloud và môi trường Hybrid
Khi doanh nghiệp chuyển một phần workload lên Cloud, phạm vi tấn công của ransomware cũng mở rộng từ máy chủ và thiết bị đầu cuối sang tài khoản Cloud, danh tính ứng dụng và tài nguyên lưu trữ.
Các đối tượng có thể trở thành mục tiêu gồm:
- Cloud Credentials: thông tin xác thực để truy cập tài nguyên Cloud.
- Service Principals: danh tính được ứng dụng hoặc workload sử dụng để tương tác với Cloud.
- Cloud Storage: các hệ thống lưu trữ chứa dữ liệu doanh nghiệp.
- SaaS: các ứng dụng và dịch vụ doanh nghiệp vận hành trên nền tảng Cloud.
- Hybrid Infrastructure: môi trường kết hợp giữa hạ tầng tại chỗ và Cloud.
AI hỗ trợ mở rộng quy mô tấn công
AI đang được sử dụng để hỗ trợ kẻ tấn công trong nhiều giai đoạn của hoạt động mạng, từ thu thập thông tin, tạo nội dung lừa đảo đến tự động hóa một số tác vụ. Công nghệ này giúp xây dựng email phishing có nội dung tự nhiên hơn, tạo thông điệp bằng nhiều ngôn ngữ và cá nhân hóa nội dung theo từng nhóm nạn nhân, khiến việc nhận diện các dấu hiệu lừa đảo trở nên khó khăn hơn.
Bên cạnh đó, AI có thể giúp tăng tốc quá trình tìm kiếm mục tiêu và mở rộng phạm vi phát tán nội dung độc hại. Khi kết hợp với các kỹ thuật xâm nhập và mã độc tống tiền (Ransomware), những công cụ này có thể làm gia tăng rủi ro đối với doanh nghiệp. Vì vậy, bên cạnh các giải pháp bảo mật kỹ thuật, doanh nghiệp cần nâng cao nhận thức an toàn thông tin cho nhân sự và tăng cường khả năng phát hiện các hoạt động bất thường.
Tấn công Ransomware diễn ra theo những giai đoạn nào?
Giai đoạn 1 – Initial Access
Kẻ tấn công tìm điểm vào hệ thống thông qua:
- Phishing/Social Engineering
- Stolen Credentials
- Khai thác lỗ hổng
- Dịch vụ Internet-facing
- Third-party Access
Giai đoạn 2 – Establish Access và Privilege Escalation
Sau khi xâm nhập, attacker tìm cách duy trì quyền truy cập và nâng cao đặc quyền, hướng tới các tài khoản quản trị hoặc hệ thống quan trọng.
Giai đoạn 3 – Lateral Movement và Discovery
Attacker khảo sát hệ thống và di chuyển giữa các tài nguyên: Endpoint – Server – Application – Database – Storage
Mục tiêu là tìm kiếm dữ liệu, tài khoản và hệ thống có giá trị cao trước khi triển khai ransomware.
Giai đoạn 4 – Data Exfiltration
Dữ liệu quan trọng có thể được thu thập và đưa ra ngoài trước khi mã hóa. Microsoft ghi nhận các nhóm ransomware sử dụng những công cụ truyền dữ liệu như Rclone, s5cmd để thực hiện hoạt động này.
Giai đoạn 5 – Encryption, Disruption và Extortion
Cuối cùng, ransomware được triển khai để:
- Mã hóa dữ liệu
- Làm gián đoạn dịch vụ
- Ảnh hưởng đến backup/recovery
- Đe dọa công khai dữ liệu
- Yêu cầu tiền chuộc
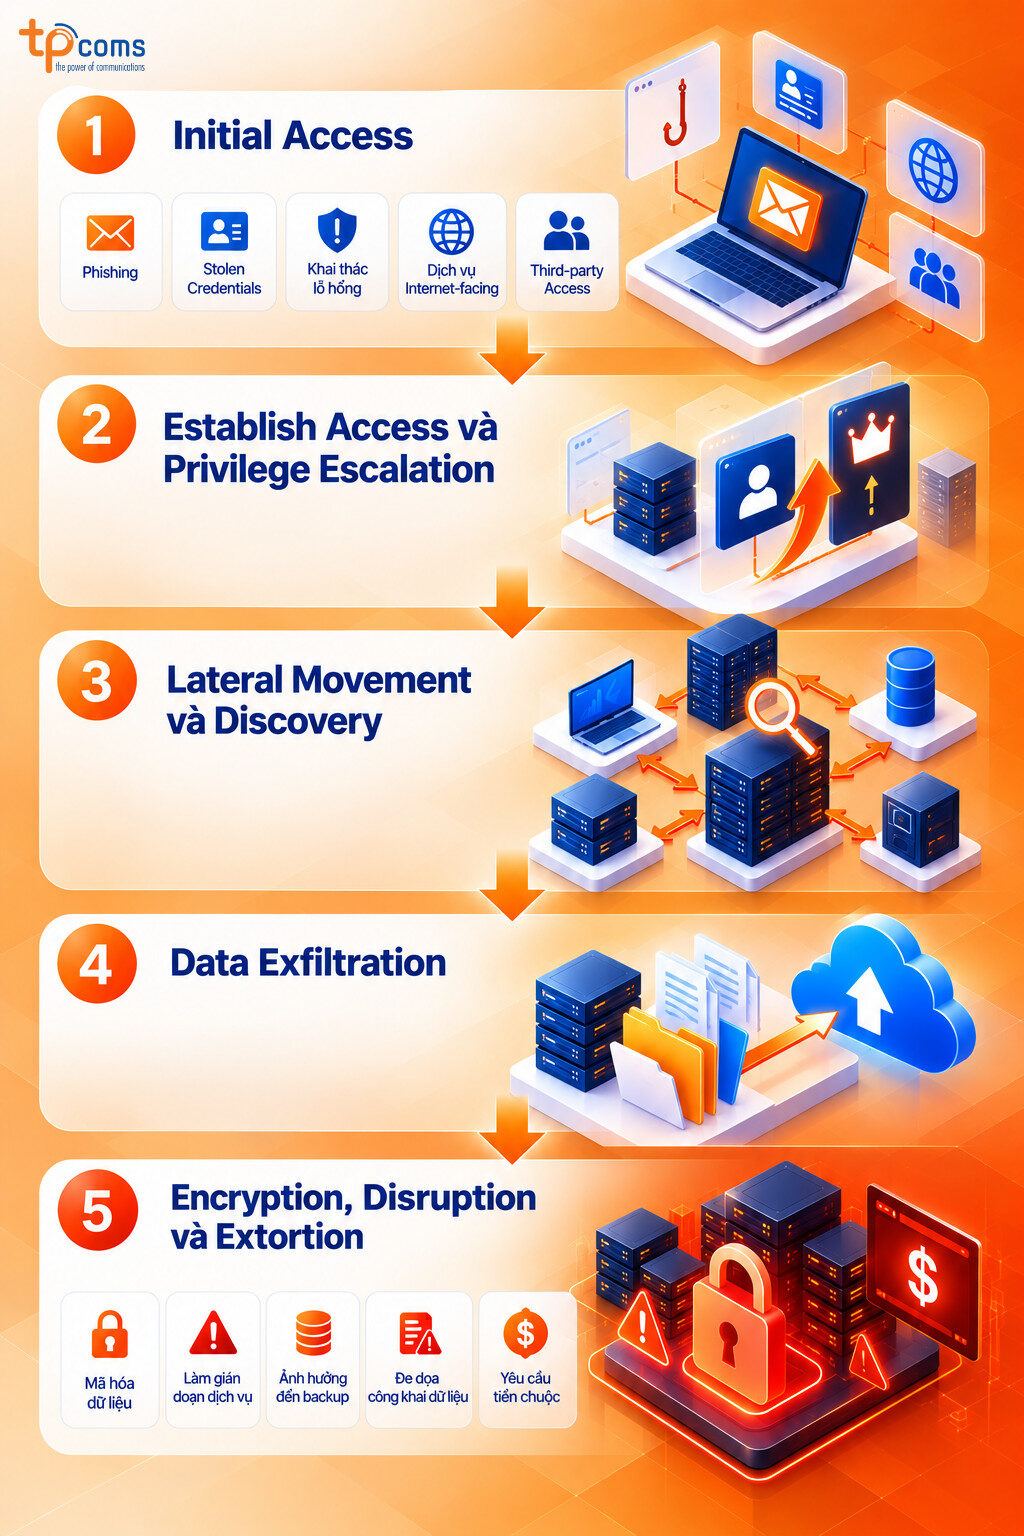
Lưu ý: Đây là mô hình khái quát để minh họa một chuỗi tấn công ransomware điển hình. Không phải mọi cuộc tấn công đều trải qua đầy đủ các giai đoạn hoặc theo đúng thứ tự trên, tùy mục tiêu, phương thức xâm nhập và mức độ kiểm soát hệ thống, attacker có thể bỏ qua hoặc kết hợp một số bước.
Biện pháp phòng chống Ransomware cho doanh nghiệp
Để giảm nguy cơ và hạn chế thiệt hại từ ransomware, doanh nghiệp cần triển khai chiến lược bảo vệ nhiều lớp thay vì chỉ tập trung vào một giải pháp bảo mật.
Các biện pháp quan trọng gồm vá lỗ hổng và bảo vệ hệ thống Internet-facing, kiểm soát tài khoản và quyền truy cập, triển khai MFA, giám sát hoạt động bất thường, phân đoạn mạng và bảo vệ hệ thống backup.
Đặc biệt, dữ liệu backup cần được tách biệt và có cơ chế bảo vệ trước hành vi xóa hoặc mã hóa trái phép. Bên cạnh đó, doanh nghiệp nên thường xuyên kiểm thử khả năng khôi phục và đào tạo nhận thức an toàn thông tin cho nhân viên để giảm rủi ro từ phishing và social engineering.
Kết luận
Ransomware là mối đe dọa an ninh mạng có thể khiến doanh nghiệp mất quyền truy cập vào dữ liệu, gián đoạn hệ thống và đối mặt với nguy cơ rò rỉ thông tin. Để hiểu cách thức một cuộc tấn công diễn ra, doanh nghiệp cần nắm rõ các giai đoạn từ xâm nhập ban đầu, thiết lập quyền kiểm soát, di chuyển trong hệ thống đến mã hóa dữ liệu và tống tiền. Trên thực tế, trình tự này có thể thay đổi tùy theo mục tiêu và phương thức của kẻ tấn công.
Việc nhận diện từng giai đoạn giúp doanh nghiệp chủ động xác định điểm có thể bị khai thác, phát hiện dấu hiệu bất thường và triển khai biện pháp phòng vệ kịp thời. Bên cạnh ngăn chặn mã độc xâm nhập, doanh nghiệp cần chú trọng kiểm soát truy cập, giám sát an ninh và duy trì bản sao lưu có thể khôi phục để hạn chế thiệt hại khi xảy ra sự cố.