Mỗi request gửi đến website đều có thể là một truy cập hợp lệ, nhưng cũng có thể ẩn chứa ý đồ khai thác hệ thống. Tường lửa ứng dụng web (WAF) được triển khai để kiểm tra những request này trước khi chúng tiếp cận ứng dụng, giúp nhận diện và kiểm soát các dấu hiệu bất thường ở tầng ứng dụng.
Vậy WAF là gì, hoạt động như thế nào và đóng vai trò gì trong bảo mật Web Application, API và Cloud-native? Đây là những nội dung doanh nghiệp cần hiểu rõ khi xây dựng lớp bảo vệ cho ứng dụng hiện đại.
Tường lửa ứng dụng web (WAF) là gì?
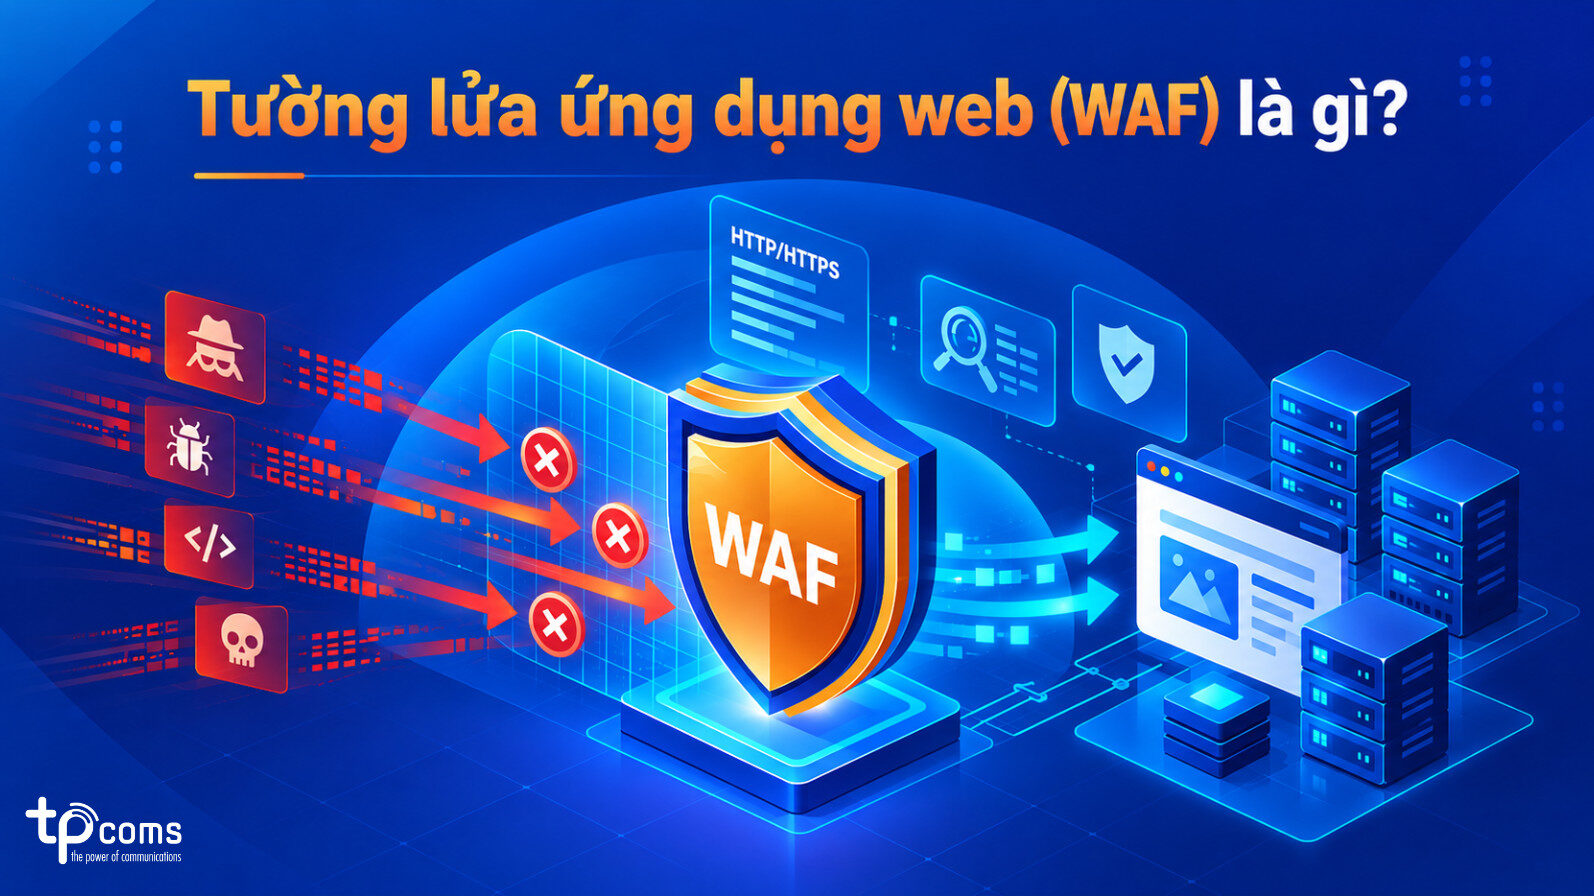
Tường lửa ứng dụng web (Web Application Firewall – WAF) là giải pháp bảo mật được triển khai trước ứng dụng web, có nhiệm vụ giám sát và kiểm soát các HTTP/HTTPS request trước khi chúng được xử lý bởi ứng dụng.
WAF hoạt động ở Application Layer (Layer 7), tập trung phân tích nội dung của request để phát hiện và ngăn chặn các truy cập có dấu hiệu tấn công vào ứng dụng web.
WAF bảo vệ lớp nào trong hệ thống?
WAF hoạt động tại Application Layer, nằm giữa người dùng và ứng dụng web. Mọi HTTP/HTTPS request gửi đến ứng dụng có thể được WAF kiểm tra dựa trên các thông tin như URL, HTTP method, header, parameter và payload.
Nếu request phù hợp với chính sách bảo mật, WAF cho phép tiếp tục xử lý. Với những request có dấu hiệu bất thường hoặc khớp với các mẫu tấn công, WAF có thể chặn trước khi chúng tiếp cận ứng dụng và hệ thống backend.
Các mô hình triển khai WAF phổ biến
WAF có thể được triển khai theo nhiều mô hình tùy thuộc vào kiến trúc hệ thống, vị trí đặt ứng dụng và yêu cầu kiểm soát hạ tầng của doanh nghiệp.
- Appliance/Hardware WAF: WAF được triển khai dưới dạng thiết bị chuyên dụng, phù hợp với hệ thống Data Center hoặc On-premises cần kiểm soát trực tiếp hạ tầng bảo mật.
- Software/Virtual WAF: WAF chạy trên VM hoặc server, mang lại tính linh hoạt cao trong môi trường ảo hóa. Mô hình này phù hợp với Private Cloud và hạ tầng On-premises.
- Cloud-based WAF: WAF được triển khai trên Cloud hoặc edge, thường phù hợp với các ứng dụng cung cấp dịch vụ qua Internet. Mô hình này có ưu thế về khả năng mở rộng khi lưu lượng truy cập tăng.
Ngoài ra, WAF có thể được tích hợp với Load Balancer, CDN hoặc API Gateway, giúp bổ sung lớp bảo vệ ứng dụng ngay trong kiến trúc phân phối và quản lý lưu lượng của doanh nghiệp.
Cơ chế hoạt động của WAF
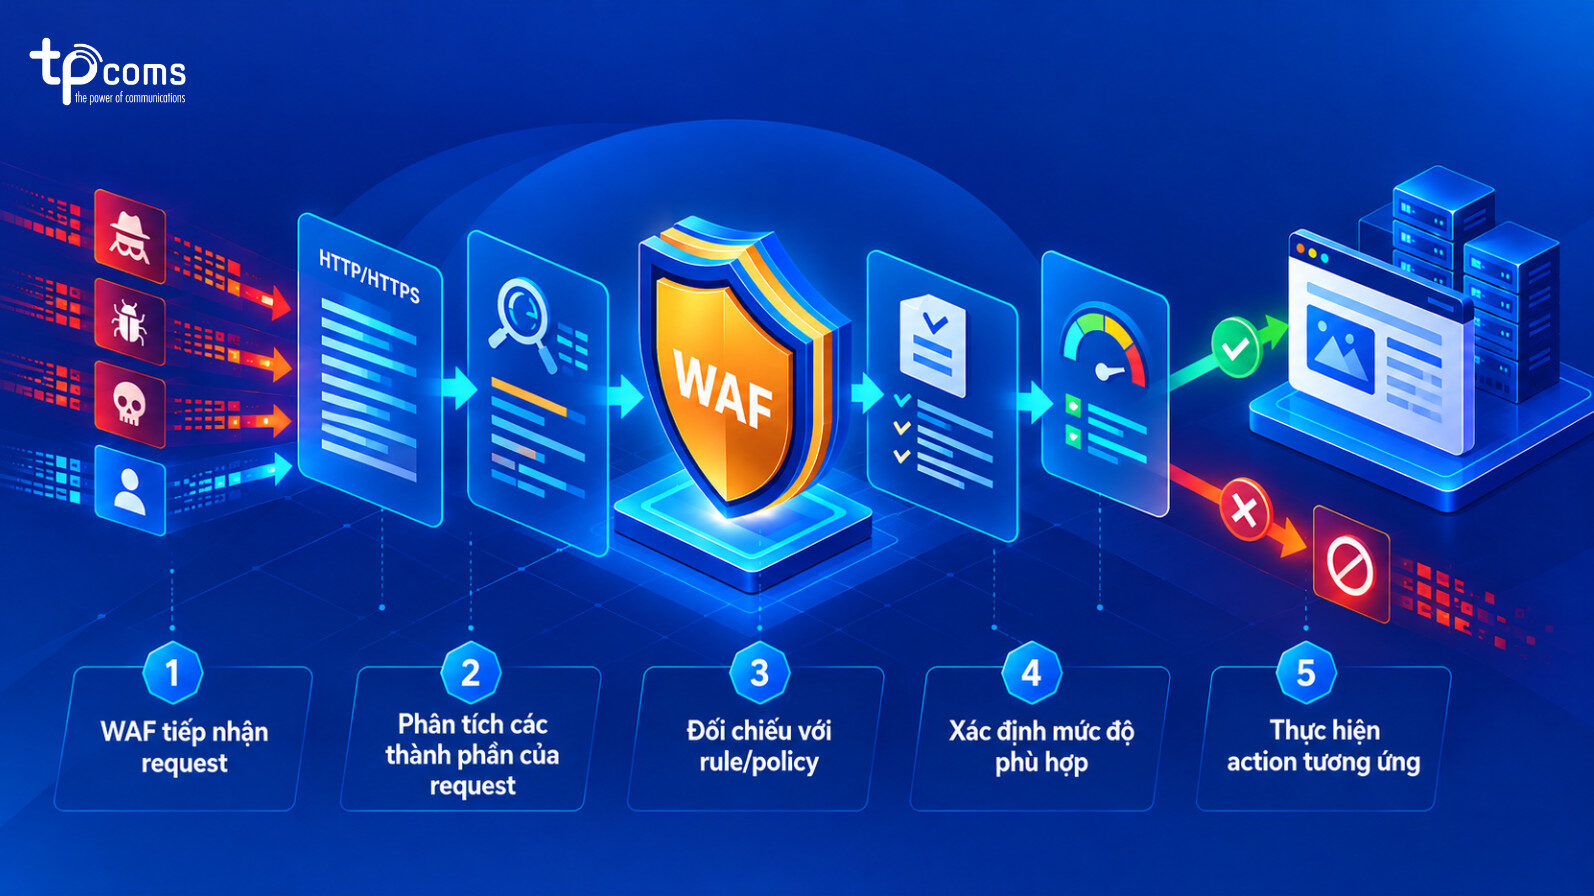
WAF hoạt động bằng cách tiếp nhận và phân tích HTTP/HTTPS request trước khi request được chuyển đến ứng dụng web. Dựa trên các rule và policy được cấu hình, WAF xác định request hợp lệ, bất thường hoặc có dấu hiệu tấn công để đưa ra cách xử lý phù hợp.
WAF kiểm tra HTTP/HTTPS Request trước khi đến ứng dụng
Khi request được gửi đến ứng dụng, WAF sẽ kiểm tra các thành phần như URL/URI, HTTP Method, Header, Query Parameter, Request Body và IP nguồn.
Từ những thông tin này, WAF đánh giá request có phù hợp với chính sách bảo mật hay có dấu hiệu bất thường. Đây là điểm khác biệt giữa WAF và Firewall truyền thống, bởi WAF có thể phân tích nội dung của request ở Application Layer, thay vì chỉ kiểm tra IP, port hoặc kết nối.
WAF sử dụng Rule và Policy để phát hiện request bất thường
WAF sử dụng Rule và Policy để xác định cách đánh giá từng request. Các rule có thể dựa trên:
- Signature: nhận diện các mẫu tấn công đã biết.
- URL/URI, Header, Parameter, Request Body: kiểm tra nội dung request.
- IP/Geo: áp dụng chính sách theo IP hoặc khu vực.
- Rate/Behavior: phát hiện truy cập bất thường dựa trên tần suất hoặc hành vi.
- Custom Rules: xây dựng điều kiện riêng theo yêu cầu của doanh nghiệp.
Các rule có thể được kết hợp thành policy bảo mật để áp dụng cho từng ứng dụng hoặc nhóm tài nguyên.
WAF xử lý request như thế nào khi phát hiện nguy cơ?
Khi request khớp với một rule, WAF sẽ thực hiện action được quy định trong policy. Vì vậy, WAF không đơn thuần là cơ chế “phát hiện rồi chặn”.
Tùy nền tảng và cấu hình, các action phổ biến gồm:
- Allow: cho phép request tiếp tục đến ứng dụng.
- Block: từ chối request và không chuyển request đến tài nguyên được bảo vệ.
- Count/Log/Monitor: ghi nhận request để theo dõi, phân tích hoặc đánh giá rule trước khi áp dụng chính sách Blocking.
- Challenge/CAPTCHA: yêu cầu client thực hiện bước xác minh trước khi tiếp tục.
- Rate limit: hạn chế request khi lưu lượng hoặc tần suất truy cập vượt ngưỡng được thiết lập.
- Custom response/handling: trả về phản hồi hoặc thực hiện cách xử lý tùy theo khả năng của nền tảng.
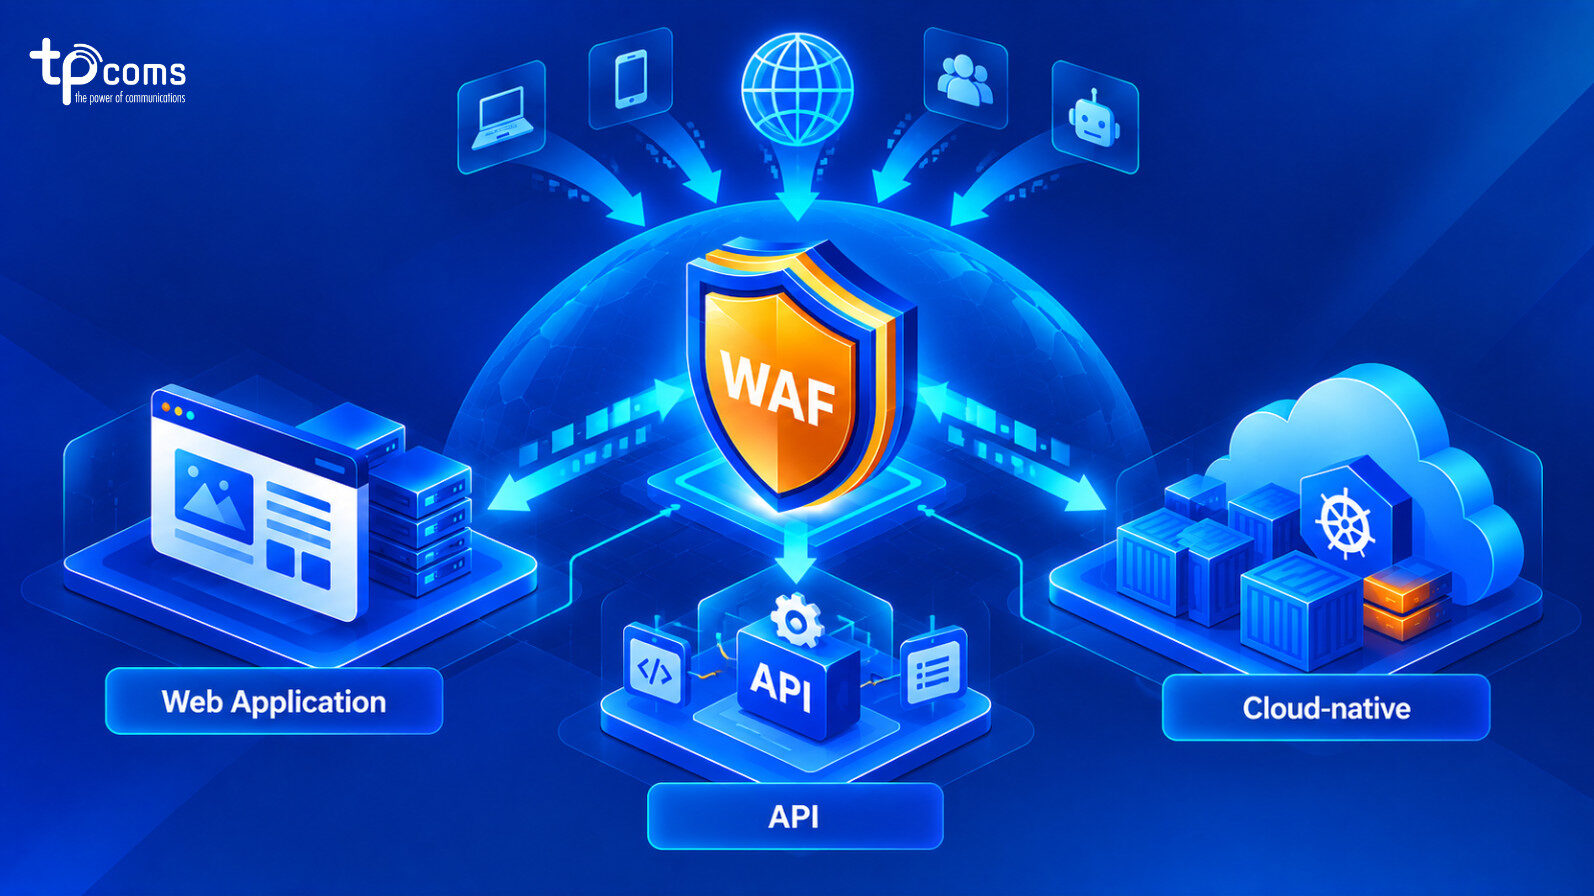
Vai trò của WAF trong bảo vệ Web Application, API và Cloud-native
Bảo vệ Web Application trước các cuộc tấn công ở tầng ứng dụng
Web Application thường tiếp nhận lượng lớn request từ người dùng và Internet. Trong số đó có thể tồn tại những request được tạo ra nhằm khai thác ứng dụng hoặc làm gián đoạn dịch vụ. WAF giúp kiểm tra các request này trước khi chúng được xử lý bởi Web Application.
Một số dạng tấn công phổ biến mà WAF có thể hỗ trợ phát hiện và ngăn chặn gồm:
- SQL Injection: kẻ tấn công chèn dữ liệu hoặc câu lệnh bất thường vào request nhằm tác động đến cơ sở dữ liệu.
- Cross-Site Scripting (XSS): chèn mã script độc hại vào các trường dữ liệu hoặc request gửi đến ứng dụng.
- Malicious HTTP Request: gửi các request được tạo bất thường để khai thác điểm yếu trong cách ứng dụng xử lý dữ liệu.
- Khai thác lỗ hổng Web: sử dụng request được thiết kế để khai thác các lỗ hổng đã tồn tại trong ứng dụng.
- Application-layer DoS: gửi lượng lớn hoặc chuỗi request bất thường nhằm tiêu tốn tài nguyên xử lý của ứng dụng.
Khi phát hiện request có dấu hiệu nguy hiểm, WAF có thể chặn, ghi nhận hoặc áp dụng biện pháp kiểm soát phù hợp tùy theo policy. Nhờ đó, WAF tạo thêm một lớp bảo vệ cho Web Application trước các mối đe dọa xuất phát từ lưu lượng truy cập Internet.
Bảo vệ API trước các request và hành vi bất thường
API là nơi ứng dụng trao đổi dữ liệu với các hệ thống hoặc người dùng khác, vì vậy cũng có thể trở thành mục tiêu của các request độc hại. WAF giúp kiểm tra các request gửi đến API dựa trên HTTP Method, Endpoint, Header, Parameter và Payload để phát hiện những request có dấu hiệu bất thường.
WAF cũng có thể kiểm soát tần suất và số lượng request, đồng thời thiết lập custom rule cho từng API endpoint tùy theo giải pháp. Nhờ đó, doanh nghiệp có thể hạn chế các request bất thường trước khi chúng được chuyển đến ứng dụng.
Tuy nhiên, WAF chỉ là một lớp trong bảo mật API, không thay thế toàn bộ API Security. Các cơ chế như Authentication, Authorization, Schema Validation và kiểm soát Business Logic vẫn cần được triển khai riêng.
Bảo vệ ứng dụng trong kiến trúc Cloud-native
Trong môi trường Cloud-native, ứng dụng thường được xây dựng từ nhiều thành phần như Microservices, Container/Kubernetes, API Gateway và Load Balancer. Khi các ứng dụng hoặc API được cung cấp qua Internet, WAF có thể được triển khai ở phía trước để kiểm tra và kiểm soát lưu lượng truy cập.
WAF giúp tạo thêm một lớp bảo vệ cho ứng dụng Internet-facing và Public API, trước khi request đi sâu vào các dịch vụ bên trong. Điều này giúp doanh nghiệp kiểm soát tốt hơn các request đến hệ thống, ngay cả khi ứng dụng được triển khai trên Cloud và có kiến trúc phân tán.
Kết luận
Tường lửa ứng dụng web (WAF) không chỉ đơn giản là công cụ chặn truy cập, mà là một lớp bảo vệ giúp doanh nghiệp kiểm soát những gì đang diễn ra ở tầng ứng dụng. Bằng cách phân tích HTTP/HTTPS request và áp dụng các rule, policy phù hợp, WAF hỗ trợ phát hiện, giám sát và ngăn chặn nhiều dạng request độc hại trước khi ảnh hưởng đến Web Application và API.
Trong các mô hình Cloud và Cloud-native, WAF càng trở nên hữu ích khi ứng dụng ngày càng phân tán và kết nối trực tiếp với Internet. Tuy nhiên, WAF cần được kết hợp cùng các cơ chế bảo mật khác để hình thành một kiến trúc bảo vệ toàn diện cho doanh nghiệp.